
Hàn Quốc đang phải căng mình chống chọi với các cuộc tấn công quy mô lớn nhắm vào ngành tài chính. Theo The Chosun, chỉ trong hai ngày đầu tháng 10, các cuộc tấn công mạng được cho là sử dụng công cụ trí tuệ nhân tạo (AI) đã xảy ra tại ít nhất sáu ngân hàng.
Hacker tấn công ngân hàng bằng AI
Nhiều ngân hàng lớn như Shinhan, KB Kookmin, Hana, Woori, NH Nonghyup và BNK Busan Bank bị tin tặc nhắm tới. Trong số đó, thông tin cá nhân của khách hàng tại ba ngân hàng lớn đã bị rò rỉ gồm, Shinhan (khoảng 25.000 người), KB Kookmin (119 người) và Hana Bank (89 người). Tại BNK Busan Bank, thông tin liên quan đến nhân viên hợp đồng cũng đã bị rò rỉ.
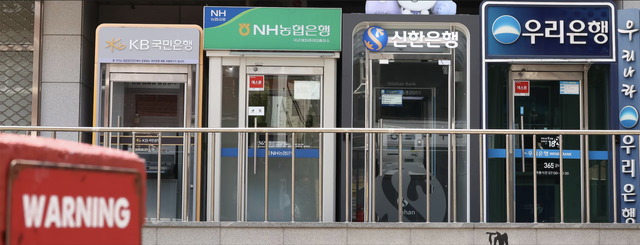
Các máy ATM của các ngân hàng thương mại lớn tại Seoul, Hàn Quốc
ẢNH: CHỤP MÀN HÌNH NEWS1
Đến ngày 3.10, The Chosun cho biết các vụ tấn công vẫn chưa dừng lại. Ngân hàng tiết kiệm Yegaram là nạn nhân tiếp theo, ước tính có khoảng 40.000 người bị rò rỉ dữ liệu cá nhân. Ngân hàng đã đăng thông báo về vụ tấn công và gửi lời xin lỗi đến người dùng.
Trong một thông báo đăng trên website chính thức, ngân hàng Yegaram cho biết: "Vào ngày 30.9.2026, ngân hàng phát hiện một hacker không xác định đã truy cập vào máy chủ chứa thông tin cá nhân của khách hàng và thông tin cá nhân đó đã bị rò rỉ". Các dữ liệu liên quan đến người dùng bị đánh cắp bao gồm họ tên, ngày tháng năm sinh và thông tin liên hệ.
Ngân hàng đã phải kích hoạt các biện pháp khẩn cấp như dừng dịch vụ liên quan và chặn các địa chỉ IP bên ngoài.
Theo các chuyên gia, các cuộc tấn công tập trung vào những hệ thống, dịch vụ có lỗ hổng cụ thể tại từng ngân hàng, thay vì trực tiếp nhắm vào các hệ thống lõi như truyền thống. Các dấu hiệu để lại cho thấy sự xuất hiện của các công cụ "xâm nhập tự động" bằng AI.
Hàn Quốc mở cuộc điều tra diện rộng
Ủy ban Dịch vụ Tài chính Hàn Quốc (FSC) đã tổ chức cuộc họp khẩn cấp và ra lệnh kiểm tra toàn diện hệ thống máy tính trong lĩnh vực ngân hàng và thẻ tín dụng. Giới chức nước này lo ngại nguy cơ các cuộc tấn công tương tự lan sang những lĩnh vực khác ngoài tài chính
The Chosun dẫn lời Giáo sư Kim Hwan-guk, tại Khoa An ninh Thông tin và Mật mã học thuộc Đại học Kookmin, cho biết: "Khi công nghệ tấn công bằng AI ngày càng phát triển, có những khía cạnh mà hệ thống và công nghệ bảo mật của ngân hàng và các công ty không theo kịp".
Theo Reuters, ngày 4.10, Tổng thống Hàn Quốc Lee Jae Myung đã ra lệnh điều tra kỹ lưỡng và đưa ra các biện pháp ứng phó đối với các vụ rò rỉ dữ liệu cá nhân tại các ngân hàng, công ty tài chính và cơ quan nhà nước.
Chủ tịch FSC Lee Eog-weon đã triệu tập một cuộc họp khẩn cấp với các hiệp hội ngành tài chính, cơ quan quản lý và các giám đốc điều hành từ các tổ chức bị ảnh hưởng vào ngày 4.10. Mức độ cảnh báo và ứng phó được nâng lên mức cao nhất.
Cơ quan quản lý đã chỉ đạo các tổ chức tài chính thực hiện kiểm tra an ninh toàn diện, thắt chặt kiểm soát truy cập, giảm thiểu truy cập hệ thống từ bên ngoài và tăng cường các biện pháp bảo vệ người tiêu dùng.
Yonhap trích dẫn dữ liệu ngân hàng cho thấy lưu lượng tấn công được cho là bắt nguồn từ các địa chỉ IP ở nhiều quốc gia, bao gồm Mỹ, Nhật Bản, Singapore...