
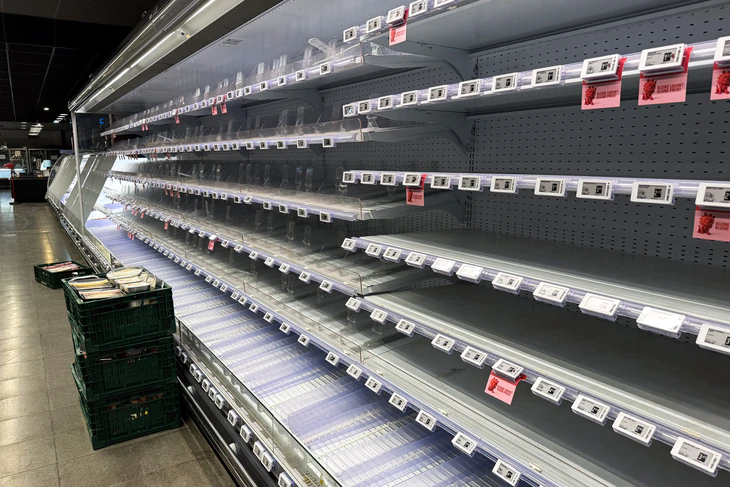
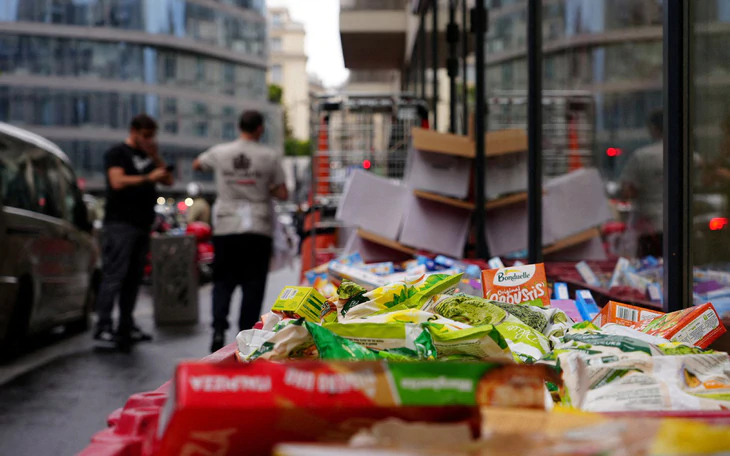
Các tủ lạnh tại siêu thị Delhaize ở Boortmeerbeek, Bỉ được dọn trống ngày 2-11, sau sự cố hệ thống làm lạnh do tin tặc tấn công - Ảnh: AFP
Từ giữa tháng 10-2026, nhiều hệ thống điện lạnh tại hàng trăm siêu thị ở Pháp và một số nước châu Âu bị tấn công mạng. Đợt mới nhất xảy ra trong hai ngày 1 và 2-11, theo Ủy ban châu Âu.
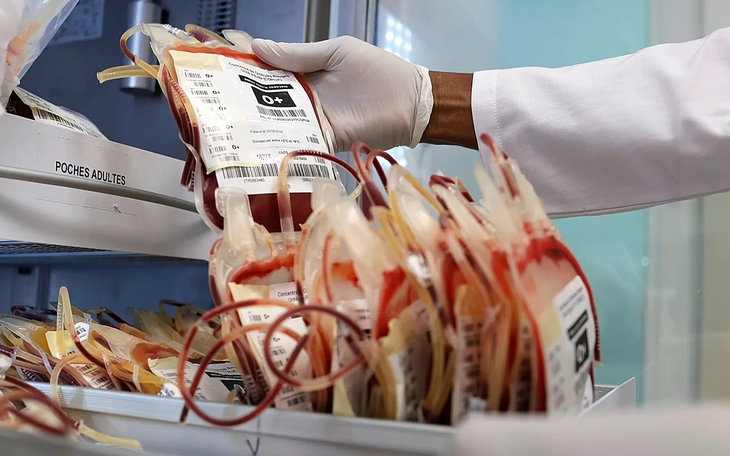
Đáng lo ngại, tin tặc còn nhắm vào ba cơ sở dự trữ huyết tương của Cơ quan Máu Pháp (EFS), tìm cách thay đổi thông số nhiệt độ và ngưỡng xả đá.
Tuy nhiên hệ thống giám sát đã kịp thời phát hiện bất thường, giúp nhân viên bảo vệ và di chuyển các chế phẩm. Không có chế phẩm máu nào bị hư hại hay hoạt động nào bị gián đoạn.
Thiết bị kết nối Internet "phơi mình" trước tin tặc
Theo chuyên gia an ninh mạng Fredrik Blix thuộc Đại học Stockholm (Thụy Điển), các hệ thống điều khiển điện lạnh thường được kết nối Internet để kỹ thuật viên có thể quản lý và bảo trì từ xa. Nhưng nếu không được bảo vệ đúng cách, người không có thẩm quyền cũng có thể truy cập.
Ông nhận định một số lỗ hổng bảo mật đã được nhà sản xuất khắc phục, nhưng các bản vá vẫn chưa được cài đặt. Nguyên nhân có thể do chi phí nâng cấp, thiết bị đã cũ hoặc chưa xác định rõ trách nhiệm giữa cửa hàng, nhà sản xuất và đơn vị bảo trì.
Do đó dù hệ thống vẫn hoạt động bình thường, điều đó không có nghĩa thiết bị đã an toàn trước các cuộc tấn công mạng.
Trong cảnh báo công bố vào tháng 10, Trung tâm Ứng cứu khẩn cấp máy tính Pháp (CERT-FR) ghi nhận nhiều vụ xâm nhập các bộ điều khiển điện lạnh Copeland XWEB, Danfoss AK-SC, Danfoss AK-SM và Dixell XWEB.
Cơ quan này khuyến cáo không kết nối trực tiếp giao diện quản lý thiết bị với Internet để tránh bị tin tặc xâm nhập.
Nếu cần điều khiển từ xa, người dùng nên thông qua mạng riêng ảo (VPN) hoặc mạng có biện pháp bảo vệ.
Bên cạnh đó cần thường xuyên cập nhật phần mềm, đổi mật khẩu và thiết lập thiết bị theo hướng dẫn an toàn.
Đối với thiết bị đã hết thời hạn hỗ trợ, việc khôi phục cài đặt gốc không thể giải quyết triệt để vấn đề nếu các lỗ hổng bảo mật chưa được vá.
Chuyên gia kiểm thử xâm nhập Laurens Singier đánh giá một trong những vấn đề chính là việc đưa thiết bị lên Internet công cộng. Một số thiết bị vẫn sử dụng mật khẩu mặc định hoặc phần mềm cũ tồn tại lỗ hổng đã biết.
Ông cũng cho rằng các công cụ trí tuệ nhân tạo (AI) có thể giúp người ít kỹ năng hơn thực hiện một số hoạt động tấn công dễ dàng hơn.
Một cú nhấp chuột: Thuốc, vắc xin hết xài
Tin tặc có thể xâm nhập hệ thống điều khiển làm lạnh, khiến kho bảo quản vắc xin không duy trì được nhiệt độ phù hợp, làm ảnh hưởng đến chất lượng và hiệu quả của vắc xin - Ảnh minh họa: Magnific
Trong báo cáo "Bức tranh mối đe dọa an ninh mạng" năm 2026, ENISA cảnh báo tình trạng ngày càng phụ thuộc vào các dịch vụ và hạ tầng số khiến nguy cơ tấn công mạng tăng lên.
Cơ quan này cũng lưu ý tin tặc có thể nhắm vào nhà cung cấp hoặc đối tác trong chuỗi cung ứng, từ đó gây gián đoạn hoạt động của nhiều tổ chức cùng lúc.
Với các hệ thống điều khiển thiết bị, hậu quả của một cuộc tấn công mạng không chỉ dừng ở thiệt hại kinh tế.
Chuyên gia Fredrik Blix cảnh báo nếu hệ thống làm lạnh, thông gió tại bệnh viện và viện dưỡng lão bị xâm nhập, thuốc và vắc xin có thể hư hỏng do không được bảo quản đúng nhiệt độ, đe dọa sức khỏe người bệnh. Ông nhấn mạnh đây mới là nguy cơ tiềm ẩn, chưa phải thiệt hại được ghi nhận.
Ở cấp độ chính sách, EU đang từng bước áp dụng Đạo luật Khả năng chống chịu mạng (CRA).
Theo quy định, từ ngày 11-9, nhà sản xuất phải báo cáo những sự cố an ninh nghiêm trọng và lỗ hổng bảo mật đang bị tin tặc khai thác.
Đến ngày 11-12-2027, các yêu cầu chính của đạo luật sẽ có hiệu lực, buộc nhà sản xuất chú trọng bảo mật ngay từ khi thiết kế sản phẩm và duy trì hỗ trợ an ninh mạng trong suốt thời gian sản phẩm được sử dụng.
 Lý do tin tặc đẩy tủ đông siêu thị Pháp nóng tới 50 độ C
Các cuộc tấn công nhằm vào hệ thống làm lạnh kết nối internet đã khiến nhiệt độ tại tủ lạnh và tủ đông ở hơn 500 cửa hàng và siêu thị trên khắp nước Pháp tăng vọt, có nơi lên đến 50 độ C.