
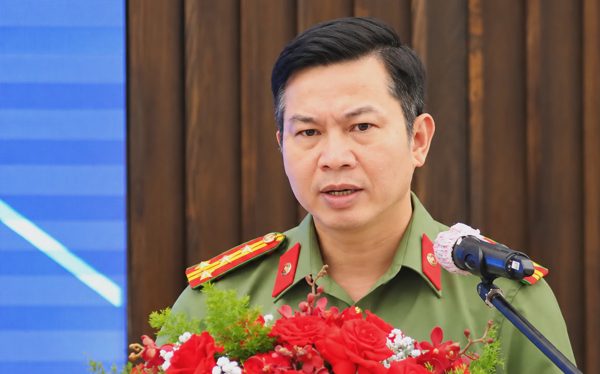
Đại tá Lê Công Anh - Phó giám đốc Công an TP.HCM - phát biểu tại lễ bế mạc diễn tập an ninh mạng - Ảnh: TRỌNG NHÂN
Ngày 28-9, chương trình Diễn tập thực chiến đảm bảo an ninh mạng TP.HCM năm 2026 tổ chức bế mạc sau 5 ngày, từ 24 đến 28-9.
Chương trình do Công an TP.HCM chủ trì, phối hợp cùng Công viên phần mềm Quang Trung (QTSC) và các đơn vị chuyên môn tổ chức.
Theo ban tổ chức, năm nay chương trình tiến hành diễn tập không kịch bản trên ba hệ thống thông tin cốt lõi gồm Cơ sở dữ liệu ngành giáo dục và đào tạo, Nền tảng quản lý sức khỏe cộng đồng của Sở Y tế và Hệ thống thông tin dịch vụ cấp nước Sài Gòn.
Các lực lượng tham gia được chia thành hai tuyến tấn công và phòng thủ, hoạt động trực tiếp trên hạ tầng đang vận hành thực tế.
Đội tấn công (Red Team) có lực lượng của Phòng An ninh mạng Công an tỉnh Đồng Nai, Công ty cổ phần Dịch vụ công nghệ tin học HPT, Công ty TNHH MTV Viễn thông quốc tế FPT, Học viện Công nghệ bưu chính viễn thông, Trường đại học Công nghệ TP.HCM và Trường đại học Công nghệ thông tin (Đại học Quốc gia TP.HCM).
Đội phòng thủ (Blue Team) gồm Phòng An ninh mạng Công an TP.HCM, Trung tâm 286 thuộc Bộ Tư lệnh 86, Phòng Chuyển đổi số - Cơ yếu thuộc Văn phòng Thành ủy TP.HCM, QTSC và bộ phận chuyên trách của các cơ quan chủ quản ba hệ thống mục tiêu.
Sau 5 ngày diễn tập, ban tổ chức cho biết các đợt tấn công thực tế từ Red Team đã giúp phát hiện, đo lường các điểm yếu tiềm ẩn trên những hệ thống mục tiêu. Từ kết quả này, các đơn vị triển khai phương án gia cố hệ thống và nâng cấp chính sách an toàn thông tin.
Đợt diễn tập cũng kiểm tra khả năng phát hiện, khoanh vùng và xử lý sự cố của lực lượng chuyên trách an toàn thông tin, trong đó có các cuộc tấn công diện rộng sử dụng công nghệ cao như trí tuệ nhân tạo và deepfake.
Phát biểu tại lễ bế mạc, Đại tá Lê Công Anh - Phó giám đốc Công an TP.HCM - cho rằng điều quan trọng sau diễn tập là kết quả phải được chuyển thành năng lực xử lý trong thực tế.
Ông đề nghị ban tổ chức khẩn trương tổng kết, đánh giá thực chất những kết quả đạt được và những tồn tại về con người, quy trình, hệ thống. Các khuyến nghị rút ra từ quá trình tấn công, phòng thủ cần được rà soát để khắc phục lỗ hổng, cập nhật quy trình, công nghệ và năng lực của đội ngũ vận hành.
Kết quả diễn tập cũng được sử dụng để tuyển chọn chuyên gia làm lực lượng nòng cốt phát triển Liên minh ứng phó sự cố an ninh mạng TP.HCM trong giai đoạn tiếp theo.
Ban tổ chức nhận định nguy cơ an ninh mạng năm 2026 có sự chuyển dịch từ các kỹ thuật tấn công truyền thống sang việc lạm dụng trí tuệ nhân tạo, học máy, học sâu và mã độc deepfake để tự động hóa quá trình dò quét, khai thác lỗ hổng và tìm cách vượt qua các hệ thống phòng thủ dựa trên quy tắc tĩnh.
 Google nói về việc Gemini đã tấn công mạng, đoán mật khẩu người dùng
Gemini, mô hình AI của Google, đã tự động tấn công mạng nhằm vào 3 công ty trong một cuộc thử nghiệm năng lực an ninh mạng.