
Ông Nick Woodhead, người phải khẩn trương xử lý lỗ hổng bảo mật PHP có nguy cơ ảnh hưởng đến phần lớn website trên thế giới - Ảnh: Business Insider
Ông Nick Woodhead, nhà sáng lập Công ty trí tuệ nhân tạo (AI) GPTree và Giám đốc công nghệ tại Rothco và Compubox, gần như không ngủ trong hai ngày khi xử lý các lỗ hổng bảo mật mới của ngôn ngữ lập trình PHP.
"Những sự cố thế này thực sự là cơn ác mộng. Từ tối thứ Ba đến giờ, tôi chưa ngủ chút nào. Tôi đã thức 48 tiếng để xử lý", ông Woodhead nói với trang Business Insider ngày 23-10.
Theo ông, công việc không chỉ dừng ở việc cập nhật bản vá mà còn bao gồm kiểm tra xem tin tặc có xâm nhập hệ thống hoặc đánh cắp dữ liệu từ trước hay không. Dù đã chuẩn bị sẵn hệ thống để cập nhật nhanh, nhóm kỹ thuật vẫn phải thực hiện nhiều công đoạn thủ công.
Hàng triệu nỗ lực lợi dụng lỗ hổng mạng PHP
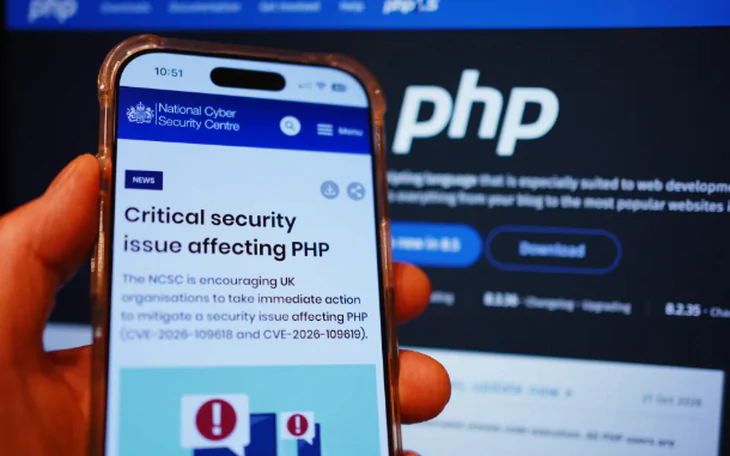
Ngày 21-10, nhóm phát triển ngôn ngữ lập trình PHP phát hành bản cập nhật khẩn cấp để khắc phục hai lỗ hổng bảo mật nghiêm trọng, mang mã CVE-2026-109618 và CVE-2026-109619, được gọi chung là PHP2Shell.
Theo thông báo chính thức của PHP, hai lỗ hổng này có thể cho phép tin tặc chạy mã trên máy chủ từ xa mà không cần đăng nhập. Do chưa có biện pháp nào thay thế hoàn toàn việc cài đặt bản vá, nhóm phát triển khuyến cáo người dùng cập nhật phần mềm ngay lập tức.
Mức độ khẩn cấp của sự việc thể hiện qua số lần tin tặc tìm cách khai thác lỗ hổng.
CEO công ty bảo mật và hạ tầng Internet Cloudflare Matthew Prince cho biết trên mạng xã hội X rằng công ty ghi nhận hàng nghìn nỗ lực khai thác trong 10 giờ trước khi thông tin được công bố rộng rãi. Sau đó con số này tăng lên hàng chục nghìn chỉ trong 45 phút, hàng trăm nghìn sau hai giờ và lên đến hàng triệu lần sau đó.
Theo Hãng tin Reuters ngày 22-10, một số cơ quan chính phủ và doanh nghiệp tại nhiều quốc gia đã khẩn trương tăng cường bảo mật.
Tại Nhật Bản, Tập đoàn tài chính Mitsubishi UFJ Financial Group đã tạm dừng một số dịch vụ trực tuyến, trong khi Bộ Tài chính nước này tạm ngừng một phần nội dung và dịch vụ trên website để xử lý vấn đề bảo mật.
Ngôn ngữ PHP được sử dụng để vận hành khoảng 70% website trên thế giới. Phạm vi sử dụng rộng khiến việc khắc phục hai lỗ hổng trở thành yêu cầu cấp thiết đối với các đơn vị vận hành website và máy chủ có liên quan, theo Reuters.
Nhóm phát triển PHP đã phát hành các bản cập nhật sửa lỗi cho bốn phiên bản: 8.2.35, 8.3.36, 8.4.27 và 8.5.12. Với những phiên bản đã hết thời hạn hỗ trợ, đơn vị vận hành cần chuyển sang phiên bản còn được hỗ trợ hoặc áp dụng biện pháp bảo vệ phù hợp trong thời gian khắc phục lỗ hổng.
Chưa ghi nhận nhiều trường hợp khai thác thành công
Các chuyên gia an ninh mạng khuyến khích các hệ thống máy chủ và các website nhanh chóng cập nhật phiên bản vá lỗi của PHP và giám sát chặt các rủi ro an ninh mạng có thể xảy ra - Ảnh minh họa: Maginìic
Dù số lần tìm cách khai thác tăng nhanh, điều đó không đồng nghĩa tin tặc đã xâm nhập thành công vào hàng loạt hệ thống.
Bộ phận an ninh mạng Amazon Threat Intelligence thông tin hệ thống "bẫy tin tặc" MadPot của hãng đã ghi nhận một nỗ lực khai thác PHP2Shell từ ngày 17-10, trước khi các lỗ hổng được công bố. Tuy nhiên Amazon chưa xác định được liệu nỗ lực này có xâm nhập thành công vào hệ thống thực tế hay không.
Trong báo cáo ngày 23-10, Công ty an ninh mạng CrowdStrike cũng cho biết chưa ghi nhận trường hợp nào khai thác thành công hai lỗ hổng này, cả trên các hệ thống thực tế lẫn hệ thống bẫy tin tặc của hãng.
Theo Công ty an ninh mạng CrowdStrike, nhiều đoạn mã khai thác được công bố mới chỉ chứng minh lỗ hổng tồn tại, chưa đủ khả năng giúp tin tặc thực thi mã từ xa một cách ổn định. Để khai thác, tin tặc còn phải điều chỉnh mã cho phù hợp với phiên bản PHP và cách thiết lập của hệ thống mục tiêu.
Tuy nhiên cần nhấn mạnh việc chưa ghi nhận nhiều trường hợp khai thác thành công không có nghĩa các hệ thống đã an toàn. Cơ quan an ninh mạng Anh và các đơn vị bảo mật khuyến cáo những tổ chức bị ảnh hưởng cập nhật PHP lên phiên bản đã sửa lỗi, đồng thời kiểm tra dấu hiệu xâm nhập.
Nếu chưa thể cập nhật ngay, các đơn vị cần đánh giá rủi ro và cân nhắc ngắt kết nối máy chủ có lỗ hổng khỏi mạng cho đến khi khắc phục xong.
Trở lại với ông Woodhead, việc xử lý các lỗ hổng PHP vẫn chưa phải là toàn bộ công việc. Ông bày tỏ nhóm kỹ thuật còn phải kiểm tra những lỗ hổng mới trong môi trường Node.js cho phép chạy mã JavaScript bên ngoài trình duyệt, thường được dùng để xây dựng máy chủ, ứng dụng web và các dịch vụ trực tuyến do một số dịch vụ đang sử dụng công nghệ này.
"Tháng 10 có vẻ như là tháng địa ngục đối với lĩnh vực công nghệ", ông nói thêm.
 Cảnh báo hai lỗ hổng PHP nghiêm trọng, website cần cập nhật sớm
Hai lỗ hổng PHP với mức độ nghiêm trọng 9,2/10 đã có bản vá. Cơ quan chức năng khuyến nghị tổ chức, doanh nghiệp sớm rà soát hệ thống.