
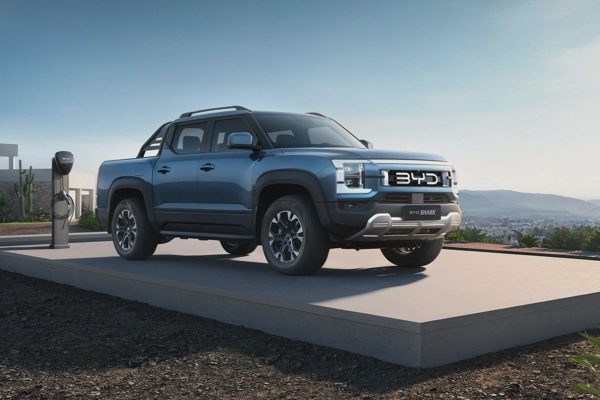
Trong chương trình Four Corners của đài ABC, chuyên gia an ninh mạng Dan Hreszczuk được giao một chiếc Shark 6 trong hai tuần. Người này đã có thể nghe âm thanh từ các micro trong khoang xe, điều khiển khóa cửa và can thiệp vào hệ thống âm thanh của Shark 6.
Để tránh cung cấp thêm thông tin có thể bị những hacker khác lợi dụng, chương trình không tiết lộ chi tiết cách Hreszczuk xâm nhập chiếc BYD.
' %2F%3E%3C%2Fsvg%3E)
Hãng xe Trung Quốc đã làm rõ cách một hacker có thể kiểm soát đèn pha và cần gạt nước trên mẫu bán tải Shark 6 (Ảnh: BYD).
BYD cho biết hãng đã xác định được cách thức người này thực hiện. Để xâm nhập hệ thống thông tin giải trí của xe, Hreszczuk đã khai thác cầu nối Android Debug Bridge (ADB) bằng một công cụ chuyên dụng và cài đặt một ứng dụng của bên thứ ba không đáng tin cậy.
BYD cho biết hãng đã tái hiện phương thức này trong quá trình thử nghiệm nội bộ. Tuy nhiên, theo hãng, để hacker có thể tiếp cận dữ liệu vị trí và micro của xe, người lái phải chấp thuận yêu cầu cấp quyền hiển thị trên màn hình. Đây là chi tiết mà chương trình của đài ABC không đề cập.
Để khắc phục lỗ hổng này, BYD cho biết đang phát triển một bản cập nhật phần mềm qua mạng (OTA) nhằm loại bỏ phương thức có thể được sử dụng để kích hoạt cổng ADB, vốn được vô hiệu hóa theo mặc định.
Hãng chưa công bố thời điểm phát hành bản cập nhật này, nhưng khẳng định rằng nếu phát hiện các lỗ hổng tương tự trên các mẫu xe khác, chúng cũng sẽ được cập nhật phần mềm mới.
Còn một vấn đề khác liên quan đến đèn pha và cần gạt nước. Chương trình Four Corners cho thấy hacker có thể điều khiển từ xa cần gạt nước và tắt đèn pha khi chiếc Shark 6 đang chạy vào ban đêm.
Theo BYD, để kiểm soát được những chức năng này, hacker phải thực hiện nhiều thao tác phức tạp hơn đáng kể, chứ không phải chỉ cài đặt một phần mềm của bên thứ ba.
Hãng cho biết hacker đã can thiệp trực tiếp vào hệ thống dây điện của xe và truy cập vào mạng CAN nội bộ. Đây không phải là việc mà một hacker chỉ ngồi trước máy tính có thể thực hiện.
Hreszczuk cũng xác nhận trong một bài viết trên blog rằng ông đã đấu nối trực tiếp vào hệ thống dây điện của Shark 6 và lắp thêm một máy tính Raspberry Pi giá rẻ. Theo ông, cách thức này có thể được áp dụng trên nhiều mẫu ô tô đời mới khác.
Để giảm nguy cơ hacker lợi dụng thiết bị OBD nhằm truy cập vào các chức năng quan trọng của xe, BYD cho biết hãng đã triển khai các biện pháp bảo mật mới đối với cổng OBD. Theo đó, hệ thống sẽ yêu cầu cách ly vật lý và xác thực thiết bị trước khi cho phép truy cập.