
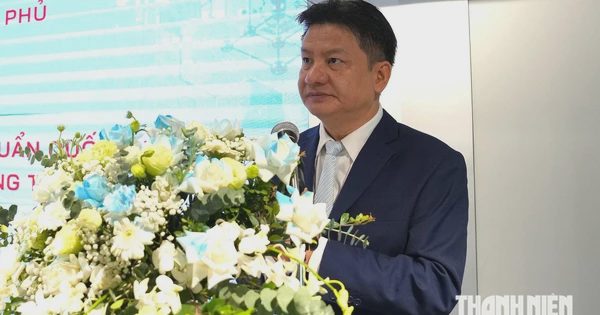
Ngày 17.10, tại Hà Nội, Ban Cơ yếu Chính phủ tổ chức hội thảo công bố 3 dự thảo tiêu chuẩn quốc gia (TCVN) về mật mã hậu lượng tử, đồng thời đăng tải công khai để mời các chuyên gia, nhà khoa học trong và ngoài nước tham gia phản biện. Đây là bước đi chủ động nhằm ứng phó với nguy cơ máy tính lượng tử có thể phá vỡ hoàn toàn các hệ thống mật mã phổ biến hiện nay.
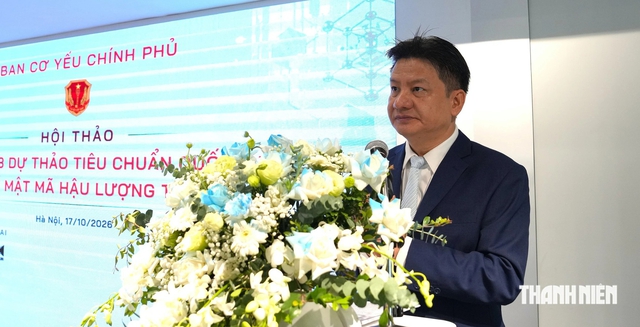
Thiếu tướng Hồ Văn Hương, Phó trưởng ban Cơ yếu Chính phủ
ẢNH: MINH CHÂU
Ứng phó nguy cơ bị kẻ tấn công âm thầm thu thập dữ liệu
Theo thiếu tướng Hồ Văn Hương, Phó trưởng ban Cơ yếu Chính phủ, sự phát triển vượt bậc của tính toán lượng tử đang đặt ra thách thức sống còn đối với an ninh thông tin quốc gia khi máy tính lượng tử trong tương lai gần có thể phá vỡ các thuật toán mật mã khóa công khai truyền thống (như RSA, ECC).
Đặc biệt, các quốc gia đang phải đối mặt với chiến lược tấn công "thu thập trước - giải mã sau", tức kẻ tấn công âm thầm thu thập dữ liệu mật hiện nay và chờ đến khi máy tính lượng tử đủ mạnh để giải mã, đe dọa trực tiếp đến bí mật quốc gia và dữ liệu lưu trữ dài hạn. Thực tế này đòi hỏi Việt Nam phải đi trước một bước trong việc chuyển đổi sang mật mã kháng lượng tử.
Tại hội thảo, Ban Cơ yếu Chính phủ đã công bố 3 dự thảo TCVN về thuật toán mật mã hậu lượng tử (sử dụng trong lĩnh vực mật mã dân sự), gồm:
Thuật toán chữ ký số hậu lượng tử dựa trên hàm băm HB-PQSign (có sửa đổi): Tiêu chuẩn hóa thuật toán chữ ký số hậu lượng tử do Việt Nam nghiên cứu, phát triển và làm chủ công nghệ lõi.
Cơ chế đóng gói khóa ML-KEM: Xây dựng trên cơ sở tham chiếu chuẩn quốc tế ISO/IEC 18033-2:2006/Amd.2:2026, bảo đảm khả năng bảo mật và tương thích cao.
Chữ ký số dựa trên lưới có cấu trúc ML-DSA: Xây dựng dựa trên chuẩn quốc tế FIPS 204, đáp ứng các yêu cầu an toàn mới nhất.
Các dự thảo cùng thuyết minh kỹ thuật đã được đóng gói thành đặc tả kỹ thuật mở và đăng tải trên cổng thông tin điện tử của Bộ Quốc phòng, Ban Cơ yếu Chính phủ, Ủy ban Tiêu chuẩn đo lường chất lượng quốc gia.
Qua đó, Ban Cơ yếu Chính phủ mời gọi cộng đồng khoa học và các chuyên gia thám mã trong, ngoài nước cùng phản biện, đánh giá nhằm tối ưu thuật toán trước khi đưa vào thực tiễn.
Làm chủ 4 tầng công nghệ lõi
Thông tin sâu hơn về quá trình nghiên cứu để xây dựng 3 dự thảo, TS Nguyễn Quốc Toàn, Viện trưởng Viện Khoa học - Công nghệ mật mã, Ban Cơ yếu Chính phủ, cho biết, công nghệ lõi của một hệ thống mật mã gồm 4 tầng khép kín không thể tách rời: thiết kế và chứng minh; thám mã; cài đặt an toàn và sản xuất phần cứng; tiêu chuẩn hóa và kiểm định.
Nếu không làm chủ được bất kỳ tầng nào trong 4 tầng này sẽ không thể bảo đảm toàn vẹn an ninh quốc gia, bởi mọi sự phụ thuộc đều tiềm ẩn nguy cơ bị chi phối và xâm phạm dữ liệu bí mật.
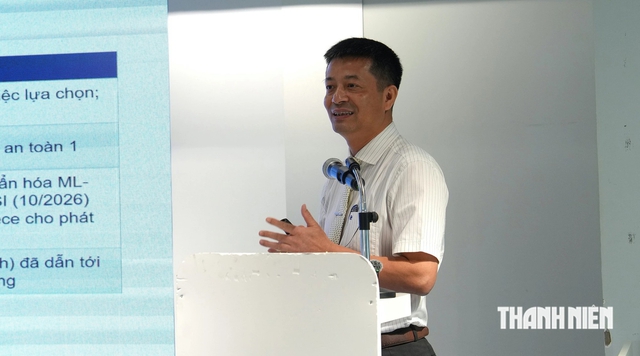
TS Nguyễn Quốc Toàn, Viện trưởng Viện Khoa học - Công nghệ mật mã
ẢNH: MINH CHÂU
Do đó, Ban Cơ yếu Chính phủ đã chọn con đường làm chủ đồng thời cả 4 tầng. "Công nghệ lõi về mật mã không thể mua bán, nhập khẩu vì liên quan an ninh của mỗi quốc gia, nó chỉ có thể được tích lũy qua thời gian và với những con người phù hợp", TS Nguyễn Quốc Toàn khẳng định.
Tuy nhiên, TS Nguyễn Quốc Toàn cũng chỉ rõ chặng đường từ làm chủ thuật toán, bộ tham số đến triển khai trên quy mô quốc gia đang đặt ra 4 thách thức lớn về: rào cản tri thức khoa học - công nghệ cao; yêu cầu về khả năng "linh hoạt mật mã"; khoảng cách giữa lý thuyết và thực tiễn.
Đặc biệt, vấn đề mang tính quyết định là bài toán nhân lực khi đội ngũ nghiên cứu chuyên sâu còn mỏng. Thời gian đào tạo một chuyên gia thiết kế thuật toán độc lập mất nhiều năm trong khi sự cạnh tranh thu hút nhân tài ngày càng gay gắt.