
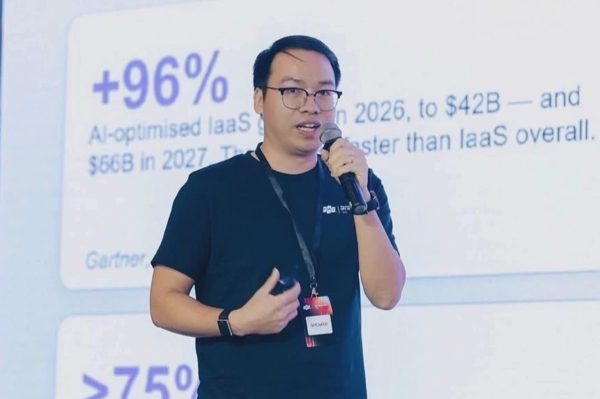
Trao đổi với phóng viên Dân trí, ông Phan Hồng Tâm, Giám đốc Công nghệ Cloud, Công ty FPT Smart Cloud (Tập đoàn FPT) cho biết, sự xuất hiện của AI không chỉ thay đổi cách thức tấn công mạng mà còn buộc doanh nghiệp phải xem xét lại khả năng bảo vệ hệ thống của mình.
Theo chuyên gia, khi tin tặc có thể tận dụng AI để tự động tìm kiếm lỗ hổng và thực hiện các cuộc tấn công với tốc độ cao, những phương thức phòng thủ truyền thống đang bộc lộ nhiều hạn chế.
Đáng chú ý, sự phát triển của các AI agent còn đặt ra nguy cơ mới về quản trị quyền truy cập và bảo vệ dữ liệu doanh nghiệp.

Ông Phan Hồng Tâm, Giám đốc Công nghệ Cloud, Công ty FPT Smart Cloud (Tập đoàn FPT), cảnh báo những nguy cơ an ninh mạng mới khi tin tặc ngày càng tận dụng AI để tấn công (Ảnh: FPT Cloud).
AI khiến các cuộc tấn công mạng nguy hiểm hơn
Khi AI được tin tặc sử dụng để tự động tìm kiếm lỗ hổng, tạo mã độc và thực hiện các chiến dịch lừa đảo, tốc độ và quy mô tấn công mạng đã thay đổi như thế nào so với trước đây, thưa ông?
- Theo tôi, thay đổi lớn nhất không nằm ở việc xuất hiện thêm một loại hình hay phương thức tấn công mới, mà ở tốc độ và quy mô mà mối đe dọa đó đem lại.
Trước đây, để dò tìm mục tiêu, thử nhiều biến thể tấn công hay xây dựng một chiến dịch phishing, người thực hiện cần phải có thời gian và trình độ nhất định.
Tuy nhiên giờ AI đang rút ngắn đáng kể những công đoạn đó và cho phép các hoạt động này được thực hiện liên tục với chi phí thấp hơn rất nhiều.
Các báo cáo quốc tế gần đây phản ánh khá rõ điều này. Báo cáo Global Threat Report 2026 của CrowdStrike cho biết trong năm 2025, thời gian trung bình để kẻ tấn công đi từ điểm xâm nhập đầu tiên sang các hệ thống khác chỉ còn 29 phút, trường hợp nhanh nhất là 27 giây; hoạt động của các nhóm tấn công có sử dụng AI tăng 89% so với năm trước.
AI càng làm cho tốc độ tấn công tăng, doanh nghiệp càng phải nâng tốc độ phòng thủ tương ứng.
Nếu bên tấn công đã hoạt động ở tốc độ máy, mà bên phòng thủ vẫn chờ con người đọc từng cảnh báo rồi xử lý từng trường hợp, nguy cơ phát hiện chậm hoặc bỏ sót các dấu hiệu bất thường sẽ tăng lên, tạo điều kiện để kẻ tấn công mở rộng phạm vi xâm nhập, leo thang đặc quyền hoặc tiếp cận thêm các hệ thống và dữ liệu quan trọng.

Theo ông Tâm, trí tuệ nhân tạo (AI) đang giúp tin tặc rút ngắn thời gian tìm kiếm lỗ hổng, mở rộng quy mô và tăng tốc độ tấn công mạng (Ảnh: FPT Cloud).
Từ thực tế triển khai và giám sát tại Việt Nam, đơn vị ghi nhận những hình thức tấn công nào phổ biến nhất? AI đang khiến các phương thức tấn công này trở nên nguy hiểm hơn ra sao thưa ông?
- Từ thực tế triển khai và giám sát tại Việt Nam, chúng tôi ghi nhận các hình thức phổ biến như DDoS, supply chain attack, khai thác lỗ hổng phần mềm bên thứ ba và phishing; bên cạnh đó, lỗi cấu hình sai (misconfiguration) vẫn là điểm yếu thường gặp.
Sự hỗ trợ của AI đang làm các hình thức tấn công này trở nên tinh vi và nhanh hơn.
Chẳng hạn, email và tin nhắn phishing bằng tiếng Việt hiện có thể được tạo với văn phong rất tự nhiên, ít lỗi và nhắm đúng đối tượng, khiến người dùng khó nhận biết hơn.
Với các lỗ hổng phần mềm, khoảng thời gian từ khi một CVE được công bố đến khi bị tự động dò quét và tìm cách khai thác trên diện rộng đang ngày càng ngắn.
Các biến thể mã độc cũng có thể thay đổi nhanh hơn, làm giảm hiệu quả của cách phòng thủ chỉ dựa trên các mẫu nhận diện đã biết.
AI vì thế không nhất thiết làm số vụ tấn công tăng đột biến trong một thời gian ngắn, nhưng đang giúp kẻ tấn công rút ngắn thời gian chuẩn bị, mở rộng quy mô và tăng khả năng che giấu hành vi.
Nguy cơ khi AI có thể tự hành động
Trong hạ tầng điện toán đám mây (cloud), đâu là những điểm yếu bảo mật mà doanh nghiệp Việt Nam dễ bỏ sót nhất?
- Trong hạ tầng số, không có lớp nào “an toàn tuyệt đối”. Từ định danh, API, dữ liệu, workload đến hệ thống quản trị, lớp nào cũng có thể trở thành mục tiêu nếu tồn tại cấu hình sai, cơ chế kiểm soát chưa chặt hoặc thiếu giám sát.
Vì vậy, doanh nghiệp cần đánh giá rủi ro theo từng lớp, thay vì chỉ tập trung vào một khu vực được cho là dễ bị tấn công nhất.
Trong các hạng mục trên, hệ thống quản trị là khu vực doanh nghiệp Việt Nam dễ bỏ sót nhất, bởi đây là nơi kiểm soát nhiều thành phần khác như định danh, phân quyền, workload và dữ liệu.
Nếu chính sách quản trị, cấu hình hoặc phân quyền chưa chặt, một điểm bị khai thác có thể nhanh chóng mở rộng phạm vi ảnh hưởng sang nhiều hệ thống khác.

Ông Tâm cho biết, AI agent có khả năng tự thực hiện nhiệm vụ, truy cập dữ liệu và tương tác với hệ thống, nhưng cũng tiềm ẩn nguy cơ bảo mật nếu được cấp quyền quá rộng (Ảnh: FPT Cloud).
Khi AI agent ngày càng có khả năng tự thực hiện nhiệm vụ, truy cập dữ liệu và tương tác với hệ thống, liệu công nghệ này có thể trở thành một điểm yếu bảo mật mới? Doanh nghiệp cần kiểm soát những rủi ro này như thế nào?
- AI agent hoàn toàn có thể trở thành một điểm yếu mới nếu được trao quyền quá rộng hoặc thiếu các điểm kiểm soát phù hợp.
Khác với AI chủ yếu tạo nội dung hay đưa ra khuyến nghị, AI agent có thể lập kế hoạch, gọi API, truy cập dữ liệu và thực hiện tác vụ trên hệ thống.
Khi mức độ tự chủ tăng, rủi ro không còn chỉ là “trả lời sai”, mà có thể chuyển thành hành động sai, truy cập vượt phạm vi hoặc tác động tới các hệ thống khác.
Báo cáo IBM năm 2025 cho thấy 13% tổ chức từng ghi nhận sự cố xâm phạm liên quan đến mô hình hoặc ứng dụng AI; trong số này, 97% không có cơ chế kiểm soát truy cập dành riêng cho AI.
Điều đó cho thấy rủi ro lớn thường không nằm ở bản thân mô hình, mà ở cách AI được kết nối với dữ liệu, công cụ và hệ thống nhưng chưa được quản trị quyền tương xứng.
Doanh nghiệp cần quản trị AI agent như một thực thể có danh tính và quyền truy cập riêng: chỉ cấp đúng quyền cần thiết, giới hạn phạm vi và thời gian sử dụng, đồng thời ghi nhận đầy đủ hành động để có thể kiểm tra và truy vết.
Dùng AI chống AI, doanh nghiệp phải phòng thủ ra sao?
Theo ông, trong 3-5 năm tới, doanh nghiệp Việt Nam cần xây dựng chiến lược bảo mật cloud như thế nào để chủ động ứng phó với các cuộc tấn công có sự hỗ trợ của AI?
- Nếu xây dựng chiến lược bảo mật Cloud cho doanh nghiệp Việt Nam trong 3-5 năm tới, tôi cho rằng cần thay đổi cách tiếp cận từ đầu tư thêm các công cụ bảo mật sang xây dựng năng lực phòng thủ tích hợp, chủ động và tự động hóa.
Tôi đề xuất chiến lược theo ba định hướng:
Secure by Design: Bảo mật được thiết kế ngay từ kiến trúc, thay vì bổ sung sau khi triển khai.
AI-Native Security: Sử dụng AI để phát hiện, phân tích, dự đoán và hỗ trợ xử lý các nguy cơ bảo mật.
Self-Driving Security: Tiến tới khả năng hệ thống tự nhận biết rủi ro, tự đưa ra quyết định trong phạm vi chính sách và tự thực thi biện pháp phòng thủ được cho phép.
Đích đến không chỉ là ứng dụng AI vào SOC, mà là tái thiết kế toàn bộ vòng đời phòng thủ: phát hiện sớm hơn, phản ứng nhanh hơn, hạn chế phạm vi ảnh hưởng và liên tục học từ sự cố để nâng cao năng lực bảo vệ.
Xin cảm ơn những chia sẻ của ông!