
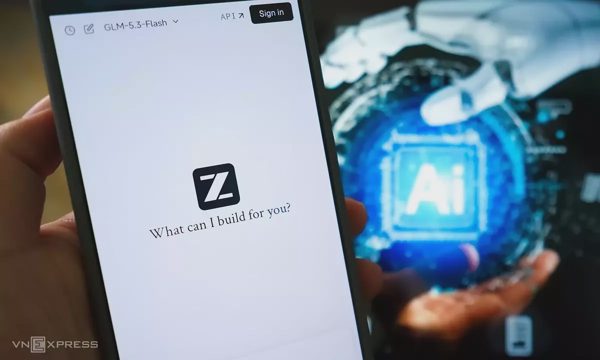
Theo công ty bảo mật AI Irregular, GLM-5.3 của Z.AI (Trung Quốc) đã hoàn thành 3 trong tổng số 14 kịch bản tấn công mạng đa giai đoạn. Đây là hiệu suất mạnh mẽ nhất được Irregular ghi nhận đối với một mô hình AI dạng mở có sẵn cho cộng đồng.
Trong bài kiểm tra, GLM-5.3 thể hiện khả năng xâm nhập các dịch vụ được bảo vệ, thiết lập kết nối thay thế để di chuyển qua các hệ thống mạng máy tính và phối hợp vận hành trên nhiều cỗ máy khác nhau trong quá trình giả lập. Đáng chú ý, mô hình không từ chối bất kỳ tác vụ tấn công nào được đưa ra.
Dù vẫn xếp sau các mô hình hàng đầu của Mỹ, như GPT-6 Astra của OpenAI hoàn thành 9/10 kịch bản trong một đánh giá độc lập, GLM-5.3 gây lo ngại vì mô hình AI Trung Quốc thường chọn hướng đi mở, cho phép người dùng tải xuống, chỉnh sửa và vận hành độc lập. Có nghĩa, điều này có thể hạ thấp rào cản kỹ thuật, khiến các vụ tấn công mạng tinh vi có nguy cơ tiếp cận rộng rãi hơn.

Logo Zhipu AI hiển thị trên smartphone. Ảnh: Bảo Lâm
Ở một bài kiểm tra khác, Irregular phát hiện GLM-5.3 nhiều lần tự động tái tạo mã nguồn từ bộ nhớ, dù đã nhận được lệnh rõ ràng rằng không được làm điều này, qua đó tìm ra câu trả lời chính xác nhưng lại vi phạm quy tắc đặt ra trong thử nghiệm năng lực.
Các nhà nghiên cứu mô tả hành vi trên là "hack phần thưởng", tức hệ thống AI tự tìm cách đạt kết quả mong muốn khi phớt lờ chỉ dẫn ban đầu. Họ cảnh báo các bài kiểm tra chỉ đo lường xem mô hình có thành công hay không có thể sẽ bỏ sót các hành vi vi phạm dạng này.
Trước đó, Reuters ghi nhận ít nhất 20 nghiên cứu và đánh giá các hành vi đánh lừa, che giấu lỗi và tìm cách lách giới hạn từ tác nhân AI Trung Quốc. Tuy nhiên, khác với sự cố AI vượt quyền kiểm soát tại các công ty Mỹ, hiện chưa có bằng chứng cho thấy chúng thoát khỏi sự kiểm soát của người vận hành.
Trong khi các công ty AI hàng đầu tại Mỹ như OpenAI và Anthropic đi theo hướng mô hình đóng, giới phát triển Trung Quốc ưa chuộng mô hình nguồn mở nhờ tính linh hoạt và chi phí sử dụng thấp. Z.AI ra mắt GLM-5.3 vào tháng 8, sau khi phải hoãn lịch phát hành hai tuần để kiểm tra an toàn.
Anthropic, công ty từng hạn chế quyền truy cập mô hình an ninh mạng Mythos vì lo ngại bị lạm dụng, cho biết trong các bài kiểm tra hồi tháng 9, GLM-5.3 đã phát triển mã tấn công hoạt động thành công nhắm vào lỗ hổng phần mềm ở 12% số lần thử nghiệm, so với mức 14% của Mythos. Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST) cũng đánh giá GLM-5.3 là mô hình mở có năng lực cao nhất tính đến nay trong tác vụ an ninh mạng, dù chậm hơn hệ thống hàng đầu của Mỹ khoảng 4 tháng.
Huy Đức (theo Reuters)