
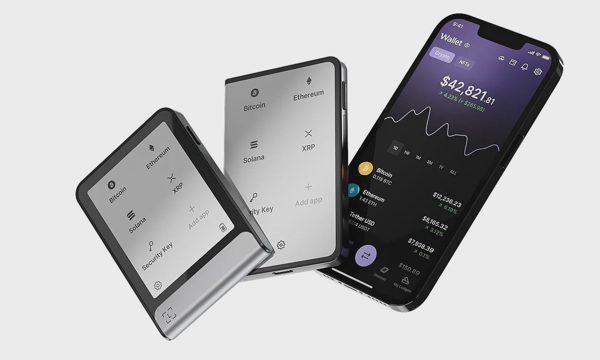
Ledger, nhà sản xuất ví tiền số phần cứng, xác nhận ít nhất một thiết bị của người dùng bị ảnh hưởng có linh kiện phần cứng được cấy trái phép. Công ty cho biết đến ngày 11/10, tất cả trường hợp đã xác nhận đều liên quan đến thiết bị bán qua CryptoBilis, một trong những nhà phân phối ví tiền số hàng đầu Đông Nam Á. Hệ thống nội bộ và kênh bán hàng trực tiếp của Ledger chưa có dấu hiệu bị xâm nhập.
Khác với những vụ lừa đảo yêu cầu người dùng tự nhập thông tin bảo mật vào website hoặc ứng dụng giả mạo, sự cố lần này có dấu hiệu xuất phát từ phần cứng của ví. Theo phân tích của các nhà nghiên cứu bảo mật được BleepingComputer dẫn lại, linh kiện cấy thêm bên trong thiết bị có thể ghi nhận nội dung hiển thị trên màn hình và thao tác bấm nút của người dùng. Những dữ liệu này có thể giúp kẻ tấn công thu thập cụm từ khôi phục ví (seed phrase) - chuỗi thường gồm 12 hoặc 24 từ được dùng để khôi phục quyền truy cập tài sản khi mất thiết bị.
Các nhà nghiên cứu cho biết linh kiện độc hại có thể gửi thông tin thu thập được ra ngoài thông qua kết nối di động, sử dụng eSIM. Khi có cụm từ khôi phục, kẻ tấn công có thể khôi phục ví trên thiết bị khác rồi chuyển tiền sang địa chỉ do chúng kiểm soát.
Tuy nhiên, đây là cơ chế được giới nghiên cứu suy luận từ việc kiểm tra thiết bị, chưa phải kết luận đầy đủ của Ledger về cách thức và thời điểm phần cứng bị can thiệp. Công ty chưa công bố có bao nhiêu thiết bị bị sửa đổi, ai đứng sau vụ việc hay liệu tất cả ví bị rút tiền có bị tấn công theo cùng một cách hay không.

Một vài mẫu ví tiền số do Ledger sản xuất. Ảnh: Ledger
Bitquery ước tính khoảng 93,2 triệu USD tiền số bị đánh cắp từ 315 ví trên 6 blockchain, chủ yếu là USDT và token TRON. Trong khi đó, nền tảng nghiên cứu bảo mật YFarmX đưa ra con số 94,5 triệu USD từ 521 địa chỉ trên 7 blockchain. Đây là các ước tính dựa trên dữ liệu công khai, chưa phải tổng thiệt hại được Ledger xác nhận.
Tether, đơn vị phát hành stablecoin USDT, đã đóng băng 10 triệu USD liên quan đến vụ việc. Theo Bitquery, khoảng 81 triệu USD vẫn có thể được truy vết trên blockchain tính đến ngày 11/10, dù một phần tài sản đã đi qua các dịch vụ như Tornado Cash và Zcash.
Ledger thiết kế ví lạnh (cold wallet) để lưu giữ khóa riêng tư (private key) ngoại tuyến, đồng thời yêu cầu người dùng xác nhận giao dịch trên thiết bị. Tuy nhiên, nếu phần cứng bị can thiệp trước khi đến tay người mua, kẻ tấn công có thể tìm cách thu thập thông tin bảo mật, chẳng hạn seed phrase, từ đó chiếm quyền kiểm soát tài sản trong ví.
Trong khi đó, CryptoBilis là nhà bán lẻ lớn trong lĩnh vực tiền mã hóa, thành lập năm 2020 tại Malaysia, chuyên phân phối ví phần cứng lưu trữ tài sản số và các sản phẩm phụ trợ. Công ty bán thiết bị của nhiều thương hiệu như Ledger, Trezor, Tangem, đồng thời tổ chức sự kiện và hoạt động cộng đồng về tiền mã hóa tại Đông Nam Á, nổi tiếng tại Malaysia, Philippines và Indonesia.
CryptoBilis đã dừng bán và vận chuyển ví phần cứng trong thời gian điều tra. Ledger cũng đề nghị người mua thiết bị từ nhà phân phối này trong 90 ngày gần đây chưa thiết lập ví thì không nên sử dụng. Người đã thiết lập được khuyến cáo chuyển tài sản sang thiết bị mới với cụm từ khôi phục hoàn toàn mới.
Vụ việc làm dấy lên lo ngại về an ninh chuỗi cung ứng thiết bị tiền số. Một thiết bị có thể được phân phối qua kênh bán hàng được ủy quyền, nhưng vẫn phát sinh rủi ro nếu bị can thiệp trước khi đến tay khách hàng. Ledger chưa xác nhận có kế hoạch bồi thường cho những người bị thiệt hại.
Tiểu Gu