
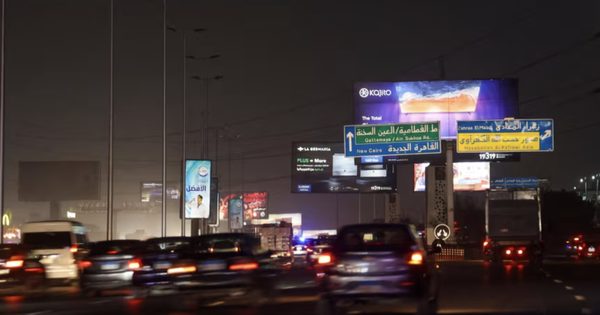
CNN dẫn báo cáo từ cơ quan chức năng và truyền thông Ai Cập cho biết bảng quảng cáo trải dài dọc theo một trong những đường cao tốc lớn nhất của Ai Cập, đã bị tấn công mạng và phát các đoạn phim khiêu dâm.
Hack bảng quảng cáo để chiếu nội dung khiêu dâm
Tấm biển quảng cáo, nằm trên trục đường 26 tháng 7 nhộn nhịp ở Cairo, đã gây xôn xao trên mạng xã hội khi nhiều người dừng xe và lấy điện thoại ra quay phim. Trên đoạn video được quay lại, trên video khiêu dâm có ghi dòng chữ "Bị rò rỉ bởi: Ch, 19ylegal never và nivex" cùng tên của một kênh Telegram có tên @Leakers*** .
Sau đó, một nhóm trên Telegram lên tiếng nhận trách nhiệm. Họ mô tả quá trình thực hiện đơn giản đến mức "bất kỳ ai có não đều có thể làm được".
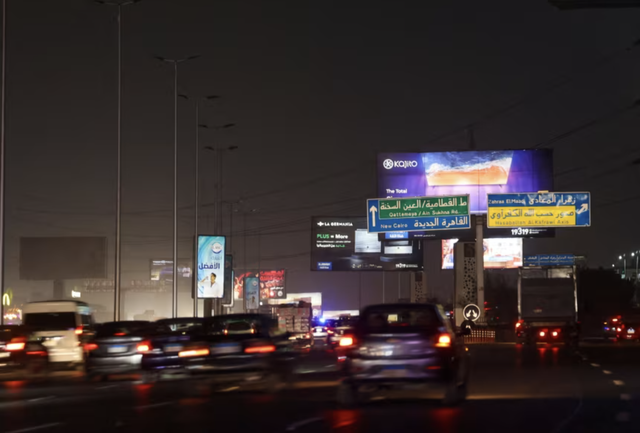
Biển quảng cáo ngoài trời ở Cairo, Ai Cập
ẢNH: REUTERS
Bộ Nội vụ Ai Cập cho biết màn hình thuộc sở hữu của công ty quảng cáo địa phương. Công ty này đã ký hợp đồng với một đơn vị quốc tế khác. Ngay cả trang web của đơn vị đối tác cũng bị tấn công mạng và phát tán nhiều video trái phép ở nhiều quốc gia khác.
Tại Malaysia, Hội đồng thành phố Kluang xác nhận một số màn hình LED công cộng của họ ở Kluang, Johor, đã bị hack để chiếu nội dung khiêu dâm. Các màn hình sau đó bị tắt để đối phó sự cố. Theo The Star của Malaysia, cảnh sát đã mở cuộc điều tra sau khi nhận được báo cáo từ người dân.
Tại Campo Maior, Piauí, Brazil, một màn hình LED trên đại lộ gần đường cao tốc BR-343 đã hiển thị nội dung khiêu dâm. Một video lan truyền cho thấy video một người đàn ông khỏa thân được phát trên bảng quảng cáo. Công ty quản lý màn hình LED ở Brazil đã tắt thiết bị, báo cảnh sát và xin lỗi công chúng, theo Brazil G1.
Nhóm đứng sau vụ tấn công mạng cũng tuyên bố có quyền truy cập vào thiết bị tại Iraq và Trung Quốc. Tuy nhiên, chưa có bằng chứng xác nhận về thông tin trên.
Hàng nghìn lỗ hổng bị phát hiện
Nhóm đứng sau kênh Telegram Leakers*** nói với The Cairo Report rằng họ đã khai thác thác lỗ hổng trong phần mềm dùng để truyền nội dung đến màn hình LED thay vì nhắm mục tiêu vào từng bảng quảng cáo vật lý riêng lẻ.
Hacker đã xác định được hàng nghìn hệ thống bị lộ thông qua một quá trình quét ngẫu nhiên kéo dài khoảng hai giờ. Các lỗ hổng này có thể truy cập thông qua trang web và trình duyệt thiếu các biện pháp bảo mật cơ bản.
"Đó là một lỗ hổng bảo mật thực sự trong phần mềm truyền nội dung đến màn hình LED. Sau khi khai thác lỗ hổng, chúng tôi đã có quyền truy cập vào hệ thống màn hình ở nhiều quốc gia, không chỉ Ai Cập mà còn cả Malaysia, Brazil, Trung Quốc và các nước khác", hacker tuyên bố.
Nhóm này lưu ý việc hack màn hình quảng cáo "không phức tạp như nhiều người tưởng tượng". Các công ty thu phí hàng triệu USD để xây dựng cơ sở hạ tầng trên khắp các quốc gia, nhưng lại để các màn hình LED và mạng lưới quảng cáo được kết nối với internet mà không có biện pháp bảo vệ cơ bản nào.
Trước đó vào tháng 8.2023, chính quyền Iraq phải tắt các màn hình quảng cáo điện tử trên khắp Baghdad sau khi một hacker phát sóng đoạn phim khiêu dâm trên màn hình ở Quảng trường Uqba bin Nafeh. Năm 2022, các bảng quảng cáo kỹ thuật số ở Brisbane, Úc cũng gặp tình trạng tương tự. Năm 2016, một người đàn ông ở Indonesia đã bị bắt sau khi phát sóng phim khiêu dâm trên một bảng quảng cáo.