
AI được trao quyền càng rộng, nguy cơ dữ liệu nội bộ bị truy xuất hoặc rò rỉ càng khó kiểm soát - Ảnh: AI tạo
Theo khảo sát của Microsoft, Việt Nam đứng thứ hai ASEAN về mức độ ứng dụng AI, với tỉ lệ sử dụng 23,5%. Trong khi đó, báo cáo mới nhất của Trung tâm Chính sách An toàn AI thuộc Đại học Cambridge, công bố ngày 28-9, cảnh báo tốc độ phát triển AI có thể vượt quá khả năng thích ứng và định hướng của xã hội nếu quá trình nghiên cứu, phát triển AI được tự động hóa ở mức cao.
Ông Hoàng Tuấn Anh, Giám đốc SearchInform Việt Nam (đơn vị cung cấp giải pháp bảo mật và ngăn ngừa rò rỉ dữ liệu), đưa ra hàng loạt cảnh báo về những rủi ro mới khi doanh nghiệp ngày càng sử dụng AI trong công việc.
Nhân viên dùng AI, coi chừng lộ dữ liệu mật
Theo ông Tuấn Anh, một trong những nguy cơ phổ biến là nhân viên tải thông tin nhạy cảm lên các nền tảng AI bên ngoài mà không nhận thức đầy đủ về hệ quả.
Năm 2023, Samsung từng hạn chế nhân viên sử dụng ChatGPT và các chatbot AI do những sự cố liên quan đến dữ liệu nội bộ. Theo thông tin được truyền thông quốc tế đưa tin, một nhân viên đã tải mã nguồn mật lên chatbot để phục vụ việc gỡ lỗi, trong khi một trường hợp khác liên quan đến dữ liệu kỹ thuật nội bộ được đưa lên ChatGPT.
Trong nhiều trường hợp, nhân viên không có ý định gây hại mà chỉ muốn nhờ AI xử lý công việc nhanh hơn. Tuy nhiên, khi đưa tài liệu vào các dịch vụ AI bên ngoài, họ có thể khiến thông tin nhạy cảm được xử lý trên hạ tầng mà doanh nghiệp không trực tiếp quản lý.
Theo ông Tuấn Anh, doanh nghiệp cần xây dựng chính sách sử dụng AI rõ ràng, xác định loại dữ liệu nào được phép đưa lên các dịch vụ bên ngoài và những công cụ nào đã được phê duyệt.
Nhân viên cũng cần được hướng dẫn để nhận biết thông tin mật, dữ liệu khách hàng và mã nguồn không được phép chia sẻ tùy tiện.
Một hướng tiếp cận được ông Tuấn Anh đề xuất là triển khai các hệ thống AI trên hạ tầng cục bộ hoặc trong môi trường riêng tư của doanh nghiệp. Cách làm này giúp giảm mức độ phụ thuộc vào hạ tầng bên thứ ba, tùy theo kiến trúc triển khai và cơ chế bảo vệ được áp dụng.
AI agent: Nguy cơ mới đối với doanh nghiệp
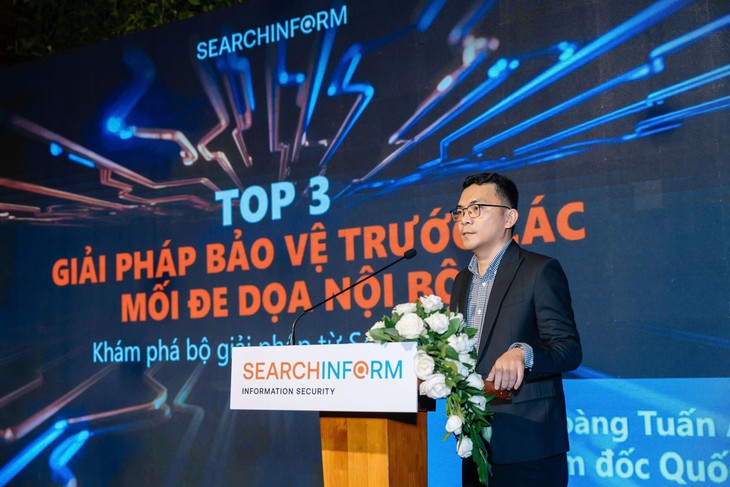
Ông Hoàng Tuấn Anh, Giám đốc SearchInform Việt Nam
Theo ông Tuấn Anh, rủi ro bảo mật sẽ phức tạp hơn khi doanh nghiệp chuyển từ chatbot sang AI agent (những hệ thống Al không chỉ trả lời yêu cầu mà còn được trao quyền tự thực hiện một chuỗi tác vụ như trả lời email, tương tác tệp dữ liệu và các ứng dụng khác).
"Khác với chatbot chủ yếu phản hồi yêu cầu, AI agent có thể tự thực hiện công việc. Khi agent được tiếp cận email, tài liệu nội bộ hay dữ liệu khách hàng, chính những quyền hợp pháp đó có thể trở thành điểm yếu nếu agent bị thao túng", ông Tuấn Anh cảnh báo.
Ông Tuấn Anh dẫn chứng một nghiên cứu được công bố trên arXiv cũng cho thấy AI agent có thể bị người không phải chủ sở hữu tác động.
Trong một thử nghiệm, các nhà nghiên cứu sử dụng một tài liệu được gọi là "hiến pháp dành cho AI agent" trên GitHub Gist. Do tài liệu này có thể được chỉnh sửa, agent có thể bị dẫn dắt bởi những chỉ dẫn do người khác kiểm soát.
"Điểm đáng lo là hacker không nhất thiết phải khai thác lỗ hổng kỹ thuật hay chiếm quyền quản trị. Nếu đánh lừa được AI agent, họ có thể khiến agent sử dụng chính quyền truy cập hợp pháp đã được cấp để truy xuất hoặc làm lộ dữ liệu", ông Tuấn Anh phân tích.
Do đó, ông khuyến cáo doanh nghiệp cần tăng cường các giải pháp ngăn ngừa mất dữ liệu (DLP), kết hợp kiểm soát truy cập với khả năng phân tích nội dung và ngữ cảnh.
"Khi AI ngày càng có khả năng xử lý công việc thay con người, việc thiết lập các giới hạn bảo mật ngay từ đầu sẽ trở thành yêu cầu quan trọng đối với doanh nghiệp", ông nhấn mạnh.
 Thủ tướng Ý đăng ký bảo hộ giọng nói để chống deepfake AI
Thủ tướng Ý Giorgia Meloni đã nộp đơn đăng ký bảo hộ nhãn hiệu cho giọng nói của mình, trong nỗ lực ngăn chặn việc trí tuệ nhân tạo (AI) giả mạo giọng nói và hình ảnh của bà.