
Thông tin được Thượng tá Triệu Mạnh Tùng, Phó cục trưởng An ninh mạng (A05), Bộ Công an, chia sẻ tại sự kiện Smart Banking 2026 sáng 22/10 tại Hà Nội. Bên cạnh những nguy cơ từ sự phát triển của các công cụ AI được dùng trong lừa đảo, ông Tùng cũng nêu ra một số nguy cơ mới, như tội phạm mạng vượt qua sinh trắc học; tấn công trực tiếp vào hệ thống ngân hàng.
Theo ông Tùng, Việt Nam đã có nhiều quy định về kỹ thuật trong ngành ngân hàng, thiết bị đã jailbreak (bẻ khóa) không được thực hiện giao dịch thanh toán, giới hạn mức giao dịch lần đầu trên thiết bị mới. Việc chuyển tiền ở hạn mức nhất định cũng bị yêu cầu phải xác thực sinh trắc học nhằm đảm bảo chính chủ thực hiện giao dịch. Tuy nhiên, ông cũng chỉ ra thực tế trong một số vụ tấn công chiếm đoạt hàng trăm tỷ đồng thời gian qua, tiền vẫn bị chuyển đi rất nhanh.
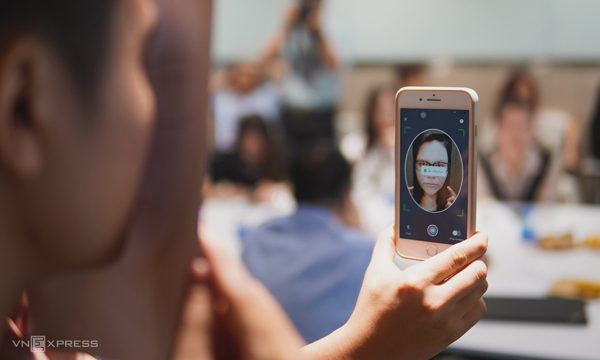
"Như vậy sinh trắc học ở nhiều ngân hàng trong nhiều trường hợp vẫn bị vượt qua. Đây là thực tế", ông nói, cho biết các nhóm tấn công đã chèn ảnh tĩnh hoặc video ngắn để đánh lừa hệ thống nhận diện khuôn mặt. Bên cạnh đó, các đường dây tội phạm còn thuê người, nhốt người để vận hành giao dịch. Điều này dẫn đến việc lừa đảo trực tuyến hay tấn công xâm nhập hệ thống, dòng tiền bị chiếm đoạt đều được phân tán với tốc độ rất nhanh chóng.

Thử giả mạo để vượt qua xác thực khuôn mặt trên ứng dụng điện thoại, năm 2024. Ảnh: Lưu Quý
Tội phạm chuyển hướng tấn công trực tiếp hệ thống ngân hàng là một trong những nguy cơ mới về tình hình an ninh mạng tại Việt Nam thời gian qua. Theo Phó cục trưởng A05, trước đây, việc chiếm đoạt tiền thường đến từ việc kẻ gian tấn công người dùng, nhưng gần đây, đã có trường hợp mất tiền của ngân hàng và các đơn vị tài chính.
Ông cũng đánh giá hoạt động này "không loại trừ khả năng đã trở thành một ngành công nghiệp", khi các nhóm được tổ chức bài bản, coi đây là nghề thu lợi bất chính. Một số nhóm bị bắt giữ đã cho thấy chúng là đường dây được tổ chức chặt chẽ, máy chủ và người điều hành ở nước ngoài, với hàng chục người tham gia nhiều công đoạn luân chuyển dòng tiền.
"Khi tội phạm coi đây là nghề, diễn biến sẽ phức tạp không khác gì lừa đảo trực tuyến", ông nhấn mạnh. Trong khi đó, khả năng ứng phó của các đơn vị lại là vấn đề. Phó cục trưởng A05 cho biết các đơn vị "khi trao đổi thì mọi thứ đều rất tốt, nhưng khi xảy ra sự cố thì lại vô cùng lúng túng". Ông dẫn chứng nhiều vụ việc, dù đã có sự hỗ trợ, phối hợp của các bên, việc truy vết tài khoản vẫn mất 1-2 ngày, dẫn đến gặp khó khăn trong việc ngăn chặn, xử lý.
Trước đó, trong phát biểu khai mạc sự kiện, Phó Thống đốc Ngân hàng nhà nước Việt Nam Phạm Tiến Dũng cũng đánh giá tội phạm mạng tấn công vào các hệ thống tài chính, ngân hàng có nhiều thay đổi thời gian qua.
"Các phương thức tấn công hiện nay không nhất thiết nhắm vào tài khoản của khách hàng, mà tin tặc có thể tìm cách chiếm đoạt tiền cả khách hàng lẫn ngân hàng", ông nói, yêu cầu các ngân hàng phải giám sát đồng thời cả an ninh mạng và hoạt động giao dịch.
Ông Dũng cho biết, hệ thống ngân hàng đang xử lý khoảng 100 triệu giao dịch thanh toán mỗi ngày, với tổng giá trị khoảng 1,2 triệu tỷ đồng. Tại một số ngân hàng, trên 95% giao dịch đã được thực hiện qua các kênh số. Với thực tế đó, ông nhấn mạnh niềm tin là tài sản quan trọng nhất mà hệ thống ngân hàng phải tiếp tục gìn giữ và củng cố.
Trước các mối đe dọa mới, Thượng tá Triệu Mạnh Tùng đề nghị Ngân hàng Nhà nước và Bộ Công an tăng cường phối hợp bảo đảm an ninh hệ thống ngân hàng, đồng thời triển khai giải pháp truy vết, ngăn chặn dòng tiền lừa đảo, nhằm bảo đảm sự phát triển của kênh số luôn đi liền với an ninh, an toàn.
Thượng tá Triệu Mạnh Tùng, Phó Cục trưởng An ninh mạng, Bộ Công an, phát biểu tại sự kiện, sáng 22/10. Ảnh: Lưu Quý
Ông cũng nhấn mạnh yêu cầu đầu tư cho an ninh mạng, làm sạch dữ liệu khách hàng và hoàn thiện hành lang pháp lý. Theo ông, quy định hiện hành yêu cầu kinh phí dành cho an ninh mạng tối thiểu bằng 15% khi đầu tư xây dựng hệ thống thông tin. Do đó, các dự án công nghệ thông tin và chuyển đổi số trong ngành ngân hàng cần tuân thủ quy định này.
Bộ Công an đang phối hợp với Ngân hàng Nhà nước triển khai hệ thống truy vết và ngăn chặn dòng tiền lừa đảo chiếm đoạt tài sản. Khi hoàn thiện, hệ thống có thể hỗ trợ phong tỏa, ngăn chặn dòng tiền khi phát sinh sự cố, qua đó giảm thiểu thiệt hại cho tổ chức và người dùng.
Bên cạnh ứng phó với các nguy cơ từ AI, một trong những vấn đề được bàn tại sự kiện là ứng dụng AI trong hoạt động của ngân hàng.
Là đại diện đơn vị chuyên cung cấp hạ tầng AI có chủ quyền cho các lĩnh vực trọng yếu như tài chính - ngân hàng, ông Vũ Thanh Tùng, Tổng giám đốc GreenNode, cho rằng khi ứng dụng AI, ngân hàng Việt Nam đang đối mặt ba bài toán ở lớp hạ tầng: chi phí đầu tư lớn, với một máy chủ 8 GPU có giá khoảng 20 tỷ đồng; thời gian tiếp cận thiết bị kéo dài trong khi công nghệ AI thay đổi liên tục; và đội ngũ có năng lực vận hành hệ thống hạ tầng AI quy mô lớn tại Việt Nam còn rất thiếu.
"Ngân hàng cần làm chủ hai thứ: tốc độ đổi mới kỹ năng của con người và dữ liệu cùng tri thức nghiệp vụ, bởi mỗi ngân hàng là một thực thể khác nhau. Còn phần hạ tầng, để tận dụng nguồn lực của cả hệ sinh thái, ngân hàng có thể giao cho các đối tác chuyên sâu", ông Tùng nói.
Phó Thống đốc Phạm Tiến Dũng cũng nhấn mạnh AI cần được đặt trong tổng thể chiến lược phát triển của ngân hàng, gắn với dữ liệu, quy trình nghiệp vụ, nguồn nhân lực và mô hình quản trị, đồng thời tuân thủ các quy định an toàn AI được Ngân hàng Nhà nước ban hành. "Ứng dụng AI phải có trách nhiệm với khách hàng, với tổ chức và mang lại hiệu quả thực chất, không thể chỉ coi AI như một lớp vỏ công nghệ để tạo hình ảnh hiện đại", ông nói.
Lưu Quý