
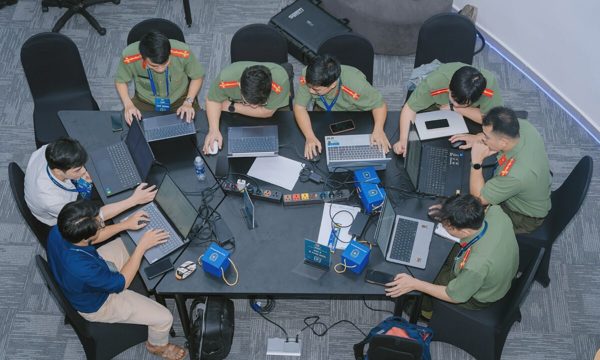
Chương trình Diễn tập an ninh mạng quốc gia 2026 được tổ chức ngày 27/10 tại Hà Nội, do Cục An ninh mạng - Bộ Công an phối hợp Hiệp hội An ninh mạng quốc gia NCA tổ chức. Năm nay, chương trình mô phỏng tấn công vào hệ thống thông tin của một tổ chức tài chính, yêu cầu các đội vừa bảo vệ hệ thống, vừa điều tra dấu vết tấn công.
Phiên thực hành kéo dài 7,5 tiếng liên tục, với sự tham gia của 90 cán bộ, chiến sĩ và chuyên viên đến từ các đơn vị chuyên trách bảo vệ an ninh mạng của một số Bộ, ngành và Phòng An ninh mạng của 32 tỉnh, thành phố. Các thành viên được chia thành 10 đội.
Điểm mới của chương trình là kết hợp phòng thủ với điều tra trực tiếp. Các đội phải tập trung giám sát, phát hiện và ngăn chặn kịp thời cuộc tấn công để bảo vệ hệ thống; song song phân tích nhật ký, truy vết hành vi của tội phạm mạng qua các giai đoạn của cuộc tấn công, khoanh vùng, xử lý sự cố, khôi phục hoạt động hệ thống và thu thập chứng cứ điện tử phục vụ công tác điều tra.
Phần điều tra được chấm điểm theo hình thức CTF (Capture The Flag), gồm 43 thử thách. Kết quả của mỗi đội sẽ phản ánh cả năng lực phòng thủ lẫn khả năng điều tra sự cố an ninh mạng.
"Chương trình góp phần củng cố cơ chế phối hợp giữa lực lượng chuyên trách, các bộ, ngành, tổ chức tài chính và doanh nghiệp an ninh mạng", thông báo của ban tổ chức có đoạn.

Một đội thi trong phần diễn tập. Ảnh: NCA
Theo ban tổ chức, thời gian qua, nguy cơ an ninh mạng tiếp tục diễn biến phức tạp. Các nhóm tấn công có chủ đích duy trì hoạt động nhắm vào hệ thống thông tin quan trọng về an ninh quốc gia và hạ tầng trọng yếu.
Một trong những thủ đoạn là sử dụng mã độc tống tiền kết hợp đánh cắp dữ liệu để gây sức ép kép. Ngoài ra, tội phạm mạng khai thác AI để giả mạo giọng nói, hình ảnh, tự động hóa lừa đảo và phát triển mã độc. Việc tấn công qua chuỗi cung ứng, nhà cung cấp dịch vụ bên thứ ba và hoạt động mua bán trái phép dữ liệu cá nhân cũng được đánh giá "ngày càng phổ biến". Trong khi đó, năng lực bảo vệ an ninh mạng, cơ chế điều phối liên ngành "có lúc, có nơi còn thiếu sự đồng bộ".
Ban tổ chức cũng đánh giá tài chính - ngân hàng là một trong những mục tiêu hàng đầu của tội phạm mạng. Sự cố an ninh mạng tại các tổ chức tài chính có thể gây thiệt hại tài sản, làm lộ dữ liệu khách hàng, gián đoạn thanh toán và ảnh hưởng đến niềm tin của người dân.
Bên cạnh phiên thực hành, chương trình có hội thảo chuyên đề dành cho lãnh đạo Phòng An ninh mạng Công an các tỉnh, thành phố và đơn vị bảo đảm an ninh mạng thuộc bộ, ngành. Nội dung bàn về những điểm mới của Luật An ninh mạng, Luật Bảo vệ dữ liệu cá nhân và văn bản hướng dẫn; công tác thẩm định hồ sơ cấp độ hệ thống thông tin; huấn luyện, diễn tập an ninh mạng trong kỷ nguyên AI; cùng các xu hướng công nghệ và tiêu chuẩn kỹ thuật liên quan.
Lưu Quý