
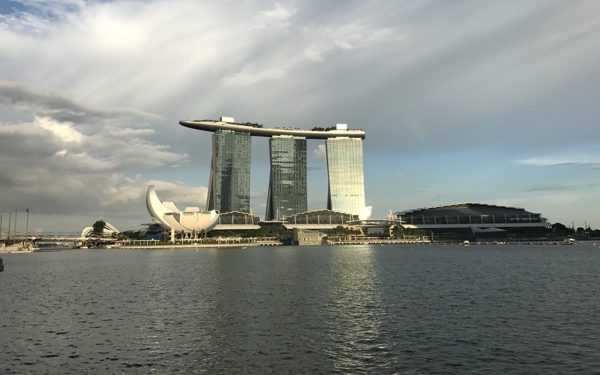
Singapore ngày càng thu hút khách du lịch Việt Nam - Ảnh: ĐỨC THIỆN
Theo số liệu từ Tổng cục Du lịch Singapore (STB), chỉ trong 6 tháng đầu năm 2026, Singapore đã đón 163.720 lượt khách từ Việt Nam, liên tục nằm trong nhóm những điểm đến quốc tế được tìm kiếm nhiều nhất.
Tuy nhiên, lượng khách đông đảo cùng tâm lý chủ quan khi đi nghỉ dưỡng cũng biến du khách thành mục tiêu béo bở của tội phạm mạng.
Muôn kiểu rủi ro từ mã QR đến cuộc gọi mạo danh
Dữ liệu do hãng bảo mật Kaspersky vừa công bố cho thấy từ quý 3-2025 đến hết quý 2-2026, hệ thống đã ghi nhận gần 6 triệu lượt phát hiện mối đe dọa trên web nhắm vào người dùng tại Singapore. Đáng chú ý, có hơn 63.500 vụ phát hiện mã độc đánh cắp mật khẩu, hơn 68.200 lượt phát hiện phần mềm gián điệp và gần 195.000 lượt mã độc tạo cửa hậu (backdoor) trên thiết bị.
Việt Nam vào top 4 điểm đến mùa thu toàn cầu
Gia Lai sẵn sàng cho Festival cồng chiêng và Tuần lễ hoa dã quỳ
Thái Lan tuyên bố không để tội phạm xuyên quốc gia lợi dụng lãnh thổ, ảnh hưởng du khách
Theo các chuyên gia từ Đội Nghiên cứu và Phân tích Toàn cầu (GReAT) của Kaspersky, có ba nguy cơ lớn nhất đang trực tiếp bủa vây du khách khi đặt chân đến Singapore.
Đáng lo ngại hàng đầu là thủ đoạn mạo danh các cơ quan công quyền như Cảnh sát Singapore hay Cơ quan Quản lý Di trú và Cửa khẩu (ICA), tạo sức ép qua điện thoại hoặc tin nhắn để buộc nạn nhân nộp phạt, cung cấp thông tin ngân hàng hoặc gửi mã OTP.
Bên cạnh đó, lợi dụng thói quen thanh toán qua PayNow hoặc NETS QR, kẻ gian đã can thiệp, dán đè mã QR độc hại tại các quầy bán hàng nhằm dẫn dụ người mua vào các trang web giả mạo để chiếm đoạt tài khoản.
Ngoài ra, những mạng WiFi công cộng giả mạo không cài mật khẩu tại các điểm du lịch hay ga tàu điện cũng thường xuyên được giăng ra để đánh cắp dữ liệu lưu lượng truy cập của du khách.
Bà Noushin Shabab, Trưởng nhóm nghiên cứu bảo mật của GReAT (Kaspersky), nhận định tâm lý háo hức khám phá địa điểm mới khiến du khách ít chú ý đến an toàn số. Việc dùng mạng lạ, cài các ứng dụng địa phương chưa quen và phải đưa ra quyết định nhanh khi mua sắm chính là kẽ hở để kẻ xấu trục lợi.
Khách du lịch cần làm gì để tự bảo vệ?
Để bảo vệ bản thân và giữ trọn vẹn niềm vui cho chuyến đi, các chuyên gia khuyến cáo du khách Việt cần xây dựng thói quen cảnh giác trong từng thao tác số. Người dùng tuyệt đối không cung cấp mã OTP hay thông tin hộ chiếu trước bất kỳ yêu cầu bất ngờ nào, đồng thời luôn kiểm tra đối chiếu tên người nhận trước khi hoàn tất giao dịch quét mã QR.
Trong trường hợp bắt buộc phải kết nối WiFi tại nơi công cộng, việc sử dụng mạng riêng ảo (VPN) kết hợp cùng các giải pháp bảo mật ứng dụng trí tuệ nhân tạo sẽ tạo nên lớp phòng vệ vững chắc, giúp ngăn chặn các đường dẫn độc hại và nguy cơ rò rỉ dữ liệu nhạy cảm.
Ngoài ra, việc chỉ tải ứng dụng từ kho chính thức, bật xác thực đa yếu tố và thường xuyên theo dõi thông báo số dư ngân hàng cũng là những bước đi thiết thực giúp du khách an tâm tận hưởng hành trình khám phá thế giới.
 Làm gì để start-up Việt không phải sang Singapore?
Một nghịch lý đang âm thầm diễn ra trong làng công nghệ: chất xám, đội ngũ kỹ sư và hoạt động R&D vận hành tại Việt Nam, nhưng chiếc “giấy khai sinh” pháp nhân, dòng vốn hàng triệu USD và giá trị tài sản trí tuệ lại chọn Singapore làm bến đỗ.