
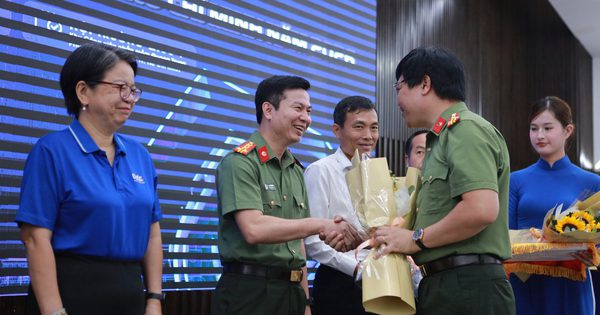
Ngày 24.9, Công an TP.HCM khai mạc chương trình "Diễn tập thực chiến đảm bảo an ninh mạng TP.HCM năm 2026", với sự phối hợp thực hiện của Công ty TNHH MTV Phát triển Công viên phần mềm Quang Trung (QTSC) và các đơn vị chuyên môn. Chương trình diễn ra trong 5 ngày, nhằm kiểm tra năng lực phòng thủ trước các nguy cơ tấn công mạng đối với những hệ thống thông tin quan trọng của TP.HCM.
Tham dự buổi lễ có đại tá Nguyễn Hồng Quân, Phó cục trưởng Cục An ninh mạng, Bộ Công an; đại tá Lê Công Anh, Phó giám đốc Công an TP.HCM; đại tá Lâm Khải Hoàn, Trưởng phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (PA05); đại tá Nguyễn Thành Tâm, Phó tư lệnh Bộ Tư lệnh TP.HCM cùng các đại biểu, lãnh đạo các sở, ngành liên quan.
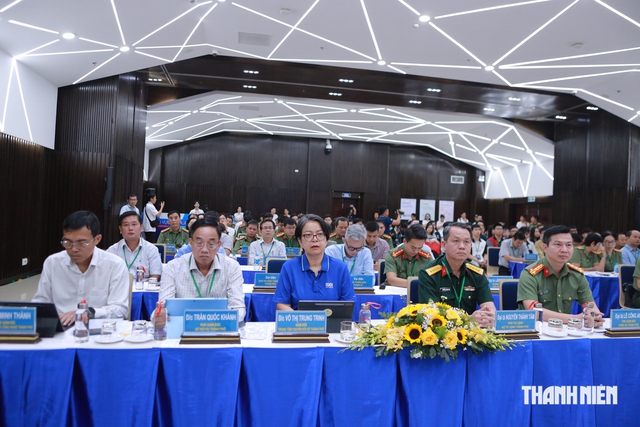
Các đại biểu tham dự lễ khai mạc diễn tập an ninh mạng TP.HCM năm 2026
ẢNH: NI NA
Đưa hệ thống thật vào "trận địa"
Đáng chú ý, lần này các lực lượng không chỉ diễn tập trên hệ thống mô phỏng mà trực tiếp kiểm thử trên 3 hệ thống đang vận hành thực tế. Đó là hệ thống cấp nước Sài Gòn, cơ sở dữ liệu ngành giáo dục và đào tạo TP.HCM, nền tảng quản lý sức khỏe cộng đồng.
Đây được xem như một "trận địa" được kiểm soát chặt chẽ, giúp các lực lượng thử khả năng phòng thủ trước nguy cơ tấn công vào những hệ thống liên quan trực tiếp đến hoạt động của thành phố và người dân.
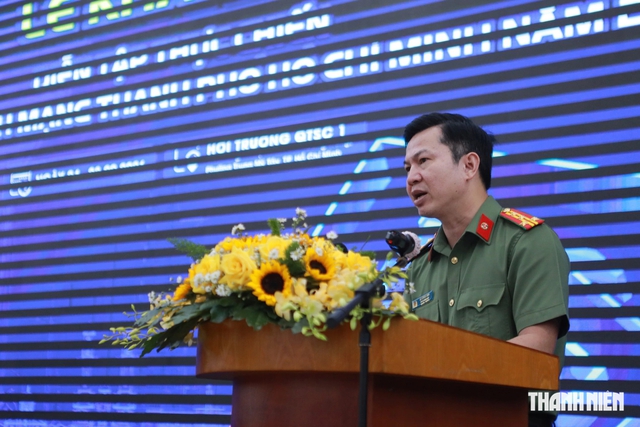
Đại tá Lê Công Anh phát biểu tại lễ khai mạc diễn tập
ẢNH: NI NA
Phát biểu tại lễ khai mạc, đại tá Lê Công Anh, Phó giám đốc Công an TP.HCM cho rằng an ninh mạng hiện không chỉ liên quan đến lực lượng chuyên trách mà đã trở thành nhiệm vụ thường xuyên của các cơ quan, đơn vị.
Theo đại tá Lê Công Anh, trong năm 2025, có khoảng 23,8 triệu nguy cơ tấn công, trung bình khoảng 65.000 vụ mỗi ngày. Đáng chú ý, ngay trong thời điểm diễn ra lễ khai mạc chương trình, TP.HCM cũng ghi nhận một số sự cố trên hệ thống thông tin của một cơ quan quan trọng của thành phố.
"Đây không đơn thuần là một phần diễn tập kỹ thuật mà là dịp kiểm tra, đánh giá toàn diện, rèn luyện năng lực thực tế", đại tá Lê Công Anh nhấn mạnh.
Hacker nguy hiểm hơn vì có AI
Tại chương trình, PGS-TS Phạm Văn Hậu, Giám đốc Trung tâm An ninh mạng Đại học Quốc gia TP.HCM cảnh báo tốc độ tấn công mạng đang đặt ra yêu cầu mới cho công tác phòng thủ.
Năm 2025, có tới 640 tỉ lượt dò quét trên không gian mạng. Số lượt khai thác được thống kê khoảng 112 tỉ lượt mỗi năm, tương đương khoảng 4.000 lượt khai thác mỗi giây.
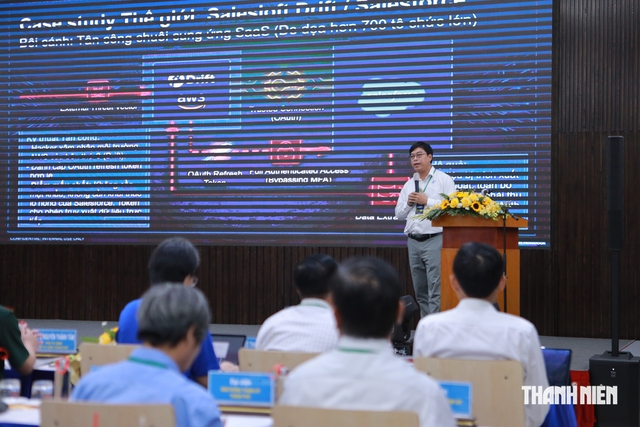
PGS-TS Phạm Văn Hậu cảnh báo tốc độ khai thác lỗ hổng ngày càng nhanh
ẢNH: NI NA
Điều đáng lo là khoảng thời gian từ lúc một lỗ hổng xuất hiện đến khi bị khai thác có thể rất ngắn, thậm chí chưa đầy 24 giờ. Trong khi đó, việc nghiên cứu, phát triển và triển khai một giải pháp bảo vệ hệ thống có thể mất nhiều tuần.
"Câu chuyện của chúng ta không còn dừng lại ở việc có bị tấn công hay không mà là có kịp phát hiện và ngăn chặn hay không", PGS-TS Phạm Văn Hậu nhấn mạnh.
Một nguy cơ mới cần phải lưu ý là công nghệ AI. Công nghệ này có thể được hacker sử dụng để tự động hóa hoạt động tấn công, dò tìm lỗ hổng hoặc tạo ra những hình thức lừa đảo tinh vi hơn.
Không chỉ dùng AI để tấn công, chính các hệ thống sử dụng AI cũng có thể trở thành mục tiêu. Khi AI được kết nối với dữ liệu và nhiều hệ thống khác, một số lỗ hổng có thể tạo ra rủi ro cho cả hệ thống.
Chủ động bảo vệ an ninh mạng, không chờ bị tấn công
Theo đại tá Lâm Khải Hoàn, Trưởng phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (PA05) Công an TP.HCM, trong bối cảnh tốc độ tấn công ngày càng nhanh, các đơn vị không thể đợi đến khi hệ thống gặp sự cố mới tìm cách xử lý. "Điều quan trọng là phải biết hệ thống của mình đang có điểm yếu nào, ai có thể truy cập và nếu bị tấn công thì lực lượng nào sẽ phát hiện, xử lý đầu tiên", đại tá Hoàn nói.
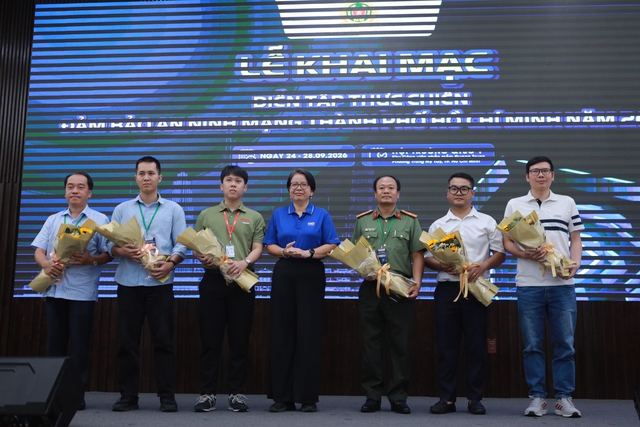
Bà Võ Thị Trung Trinh, Giám đốc Trung tâm Chuyển đổi số TP.HCM trao hoa cho 2 đội Red Team và Blue Team
ẢNH: NI NA
Đây cũng là lý do TP.HCM tổ chức diễn tập trên những hệ thống đang vận hành thực tế. Thông qua việc để Red Team tìm cách tiếp cận, khai thác lỗ hổng trong phạm vi cho phép, Blue Team có cơ hội kiểm tra khả năng phát hiện và ứng phó với một cuộc tấn công giống thực tế.
Theo chuyên gia, việc phòng thủ không chỉ dừng ở công nghệ mà còn nằm ở cách con người sử dụng hệ thống. Các tổ chức cần kiểm soát quyền truy cập, theo dõi những hoạt động bất thường và đặc biệt lưu ý những công cụ AI được sử dụng trong nội bộ. Những ứng dụng AI được nhân viên tự ý sử dụng nhưng không nằm trong sự quản lý của tổ chức cũng có thể tạo thêm rủi ro về dữ liệu và bảo mật.
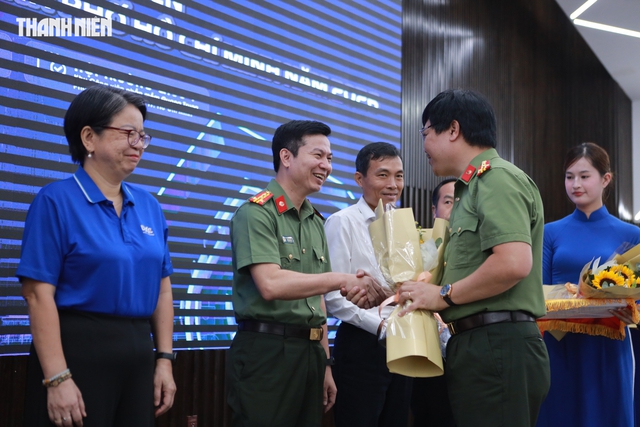
Đại tá Nguyễn Hồng Quân trao hoa cho ban tổ chức chương trình diễn tập
ẢNH: NI NA
Đại tá Lê Công Anh yêu cầu các lực lượng tham gia diễn tập tuân thủ nghiêm kịch bản, quy trình và các quy định an toàn, không để hoạt động kiểm thử ảnh hưởng đến những hệ thống đang vận hành.
"Quan trọng hơn, sau diễn tập, các đơn vị phải rà soát những điểm yếu được phát hiện, rút kinh nghiệm và chuyển kết quả thành các quy trình, phương án bảo vệ cụ thể", đại tá Lê Công Anh nhấn mạnh.