Không chỉ ô tô Trung Quốc mới 'theo dõi' người dùng, xe Nhật - Hàn cũng vậy
Nguồn ảnh: VietnamNet
ÚC - Các rủi ro về an ninh và quyền riêng tư trong ô tô đang được chú ý nhưng các chuyên gia cho rằng vấn đề này không chỉ giới hạn ở các nhà sản xuất ô tô Trung Quốc.
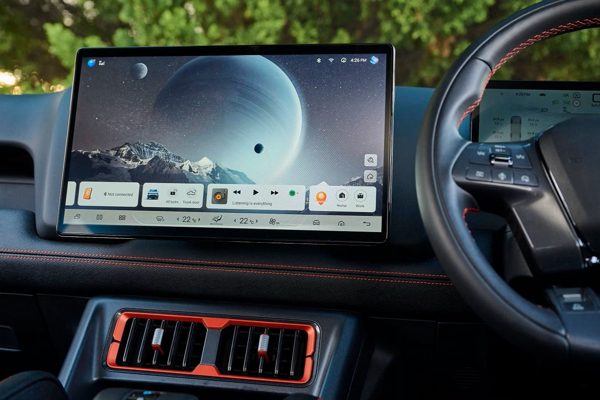
Một cuộc điều tra của chương trình Four Corners do đài ABC (Úc) thực hiện cho thấy những lỗ hổng đáng chú ý trên BYD Shark 6, mẫu bán tải hybrid sạc điện của BYD. Chuyên gia Daniel Hreszczuk, Giám đốc Fortify Labs đã dành hai tuần nghiên cứu hệ thống của chiếc xe bán tải này và phát hiện một điểm truy cập kỹ thuật số không yêu cầu mật khẩu.
Các chuyên gia cho rằng những chiếc xe kết nối đều tiềm ẩn nguy cơ bị tin tặc tấn công không riêng gì ô tô Trung Quốc mà cả các thương hiệu khác. Ảnh: BYD
Từ quyền truy cập này, chuyên gia có thể điều khiển từ xa một số chức năng như khóa cửa, bật cần gạt nước, bật tắt đèn, phát âm thanh và hình ảnh trên màn hình giải trí. Ông cũng có thể theo dõi vị trí xe và khai thác microphone để nghe âm thanh trong khoang.
Chuyên gia an ninh mạng nói với đài ABC : “Thật đáng sợ khi chiếc BYD Shark lại dễ bị tin tặc tấn công đến vậy. Hệ thống mà chúng tôi khai thác thậm chí không cần mật khẩu. Tôi không cần phải phá khóa vì BYD đã để cửa trước mở.”
Đáng chú ý, cuộc thử nghiệm không cho phép truy cập vào những chức năng quan trọng như phanh hay camera, vốn được bảo vệ bằng các lớp an ninh khác. Dù vậy, kết quả vẫn cho thấy nếu một kẻ xấu có quyền truy cập tương tự, chiếc xe kết nối có thể trở thành một mục tiêu tấn công đáng kể.
Không chỉ xe Trung Quốc gặp vấn đề
Theo chuyên gia Hreszczuk, nguy cơ bảo mật không chỉ liên quan đến BYD hay các thương hiệu ô tô Trung Quốc. Bất kỳ phương tiện nào được trang bị modem di động, hệ thống kết nối Internet. Không chỉ riêng ô tô, mối lo ngại về an ninh còn mở rộng ra ngoài xe chở khách đến xe buýt, máy móc nông nghiệp và thậm chí cả ngành khai thác mỏ.
Hyundai và Toyota cũng bị điều tra liên quan đến hoạt động thu thập dữ liệu trên các phương tiện kết nối. Ảnh: Hyundai
Bên cạnh nguy cơ bị tấn công, quyền riêng tư dữ liệu cũng ngày càng được quan tâm. Ô tô hiện đại có thể thu thập dữ liệu vị trí, hành vi lái xe, thông tin liên lạc, giọng nói và nhiều dữ liệu khác để phục vụ các tính năng kết nối.
“Trong trường hợp của BYD Shark, điều quan trọng không phải là cách chúng tôi đạt được thành quả đó mà là việc cung cấp một ví dụ về những gì có thể làm được bởi một người có quyền truy cập ở mức độ đó, tương tự như nhà sản xuất”, giám đốc Fortify Labs cho biết.
Nghiên cứu của tổ chức bảo vệ người tiêu dùng CHOICE năm 2024 cho thấy 7/10 thương hiệu ô tô phổ biến tại Úc có khả năng thu thập và chia sẻ một số dữ liệu lái xe với bên thứ ba. Toyota được xác định có thể thu thập dữ liệu vị trí và hành vi như tăng tốc, phanh. Trong khi Hyundai nằm trong nhóm bị CHOICE đánh giá có hoạt động thu thập, chia sẻ dữ liệu giọng nói đáng chú ý.
Trang Drive cũng cho biết vào tháng 8 vừa qua, Toyota và Hyundai đang bị Văn phòng Ủy viên Thông tin Úc (OAIC) điều tra liên quan đến hoạt động thu thập dữ liệu trên các phương tiện kết nối. OAIC xem xét liệu lượng thông tin cá nhân được thu thập có vượt quá mức cần thiết cho các chức năng và tính năng của sản phẩm hay không.
Hyundai đã phủ nhận việc dữ liệu lệnh thoại được sử dụng để xác minh sinh trắc học tự động hoặc nhận dạng sinh trắc học, trong khi Toyota cho biết không bình luận về cuộc điều tra đang diễn ra.
Vụ BYD Shark 6 vì thế cho thấy một vấn đề rộng hơn của ngành ô tô: xe càng kết nối sâu với Internet, yêu cầu về an ninh mạng, cập nhật phần mềm và bảo vệ dữ liệu người dùng càng trở nên quan trọng, bất kể chiếc xe đến từ Trung Quốc, Nhật Bản, Hàn Quốc hay bất kỳ quốc gia nào.
Đồng thời, các chuyên gia đã chỉ ra những vấn đề liên quan đến sự đồng ý của người lái xe, vì các nhà sản xuất ô tô thường giấu kín việc thu thập thông tin cá nhân quan trọng trong các điều khoản và điều kiện của họ. Đáng nói, hầu hết người tiêu dùng không đọc chúng trước khi ký vào giấy tờ.
Theo Drive
Hãy chia sẻ ý kiến của bạn tới Báo VietNamNet theo email: [email protected]. Các nội dung phù hợp sẽ được đăng tải. Xin cảm ơn!
Một cuộc điều tra của chương trình Four Corners, do đài ABC của Úc thực hiện, phát hiện lỗ hổng đáng chú ý trên mẫu bán tải hybrid sạc điện BYD Shark 6. Trong hai tuần nghiên cứu hệ thống xe, chuyên gia Daniel Hreszczuk, Giám đốc Fortify Labs, tìm thấy một điểm truy cập kỹ thuật số không yêu cầu mật khẩu. Phát hiện này lập tức thu hút chú ý, bởi nó cho thấy xe kết nối Internet có thể đối mặt với rủi ro an ninh mạng rất thực tế.
Từ điểm truy cập nói trên, chuyên gia có thể điều khiển từ xa một số chức năng như khóa cửa, bật cần gạt nước, bật tắt đèn và phát âm thanh. Màn hình giải trí cũng có thể hiển thị hình ảnh hoặc nội dung do người truy cập đưa vào, thay vì chỉ phục vụ những thao tác thông thường của người lái. Đáng lo hơn, thử nghiệm còn cho phép theo dõi vị trí chiếc xe và khai thác microphone để nghe âm thanh bên trong khoang hành khách.
Trao đổi với ABC, ông Hreszczuk cho rằng mức độ dễ bị tấn công của BYD Shark 6 đặc biệt đáng sợ, vì hệ thống bị khai thác thậm chí không yêu cầu mật khẩu. Ông mô tả tình huống này bằng nhận xét rằng mình không cần phá khóa, bởi nhà sản xuất dường như đã để ngỏ cánh cửa kỹ thuật số phía trước. Tuy nhiên, cuộc thử nghiệm không truy cập được những chức năng quan trọng như phanh hoặc camera, vốn được bảo vệ bằng các lớp an ninh khác.
Dù chưa thể can thiệp vào hệ thống phanh, kết quả vẫn cảnh báo rằng một chiếc xe kết nối có thể trở thành mục tiêu tấn công đáng kể nếu kẻ xấu giành được quyền truy cập tương tự. Theo các chuyên gia, vấn đề này không chỉ thuộc về BYD hoặc riêng những thương hiệu ô tô Trung Quốc đang hiện diện trên thị trường. Bất kỳ phương tiện nào trang bị modem di động, kết nối Internet và nhiều phần mềm đều có thể phát sinh nguy cơ tương tự nếu thiết kế bảo mật không đủ chặt chẽ.
Phạm vi rủi ro cũng không dừng ở xe chở khách, mà còn có thể mở rộng tới xe buýt, máy móc nông nghiệp và phương tiện phục vụ ngành khai thác mỏ. Cùng với nguy cơ bị điều khiển hoặc xâm nhập, quyền riêng tư dữ liệu ngày càng trở thành mối quan tâm lớn của người sử dụng xe hiện đại. Những chiếc xe này có thể thu thập vị trí, hành vi lái xe, thông tin liên lạc, giọng nói cùng nhiều dữ liệu khác để vận hành các tính năng kết nối.
Nghiên cứu năm 2024 của tổ chức bảo vệ người tiêu dùng CHOICE cho thấy bảy trong mười thương hiệu ô tô phổ biến tại Úc có khả năng thu thập và chia sẻ một số dữ liệu lái xe với bên thứ ba. Toyota được xác định có thể thu thập dữ liệu vị trí cùng hành vi như tăng tốc hoặc phanh trong quá trình sử dụng phương tiện. Hyundai nằm trong nhóm bị CHOICE đánh giá có hoạt động thu thập và chia sẻ dữ liệu giọng nói đáng chú ý.
Theo trang Drive, Toyota và Hyundai đang bị Văn phòng Ủy viên Thông tin Úc, gọi tắt là OAIC, điều tra liên quan hoạt động thu thập dữ liệu trên các phương tiện kết nối. Cơ quan này xem xét liệu lượng thông tin cá nhân được thu thập có vượt quá mức cần thiết cho chức năng và tính năng của sản phẩm hay không. Hyundai phủ nhận việc dùng dữ liệu lệnh thoại để xác minh hoặc nhận dạng sinh trắc học tự động, còn Toyota không bình luận về cuộc điều tra đang diễn ra.
Vụ BYD Shark 6 vì thế phản ánh bài toán chung của ngành ô tô, khi mức độ kết nối Internet tăng lên đồng thời kéo theo yêu cầu cao hơn về an ninh mạng, cập nhật phần mềm và bảo vệ dữ liệu. Những yêu cầu này áp dụng với xe Trung Quốc, Nhật Bản, Hàn Quốc hoặc bất kỳ quốc gia nào, thay vì chỉ nhắm vào một nhóm thương hiệu. Người dùng cũng cần quan tâm cách doanh nghiệp xin sự đồng ý, bởi thông tin quan trọng thường nằm trong điều khoản dài mà nhiều người không đọc trước khi ký giấy tờ.