
Ngày 23/10, Microsoft Việt Nam công bố những phát hiện từ Báo cáo Phòng thủ Kỹ thuật số 2026 (Microsoft Digital Defense Report), dựa trên dữ liệu về các hoạt động đe dọa mạng toàn cầu trong giai đoạn tháng 7/2025 đến tháng 6/2026.
Báo cáo cho thấy trí tuệ nhân tạo (AI) đang làm thay đổi đáng kể tốc độ tấn công mạng, trong khi danh tính số tiếp tục trở thành mục tiêu hàng đầu của tội phạm mạng.
Việt Nam đứng thứ 20 thế giới về mức độ ảnh hưởng bởi đe dọa mạng
Theo báo cáo, trong nửa đầu năm 2026, Việt Nam đứng thứ 7 tại châu Á - Thái Bình Dương và thứ 20 trên toàn cầu trong số các quốc gia có khách hàng bị ảnh hưởng thường xuyên nhất bởi các hoạt động đe dọa mạng.
' %2F%3E%3C%2Fsvg%3E)
Theo Microsoft, Việt Nam đứng thứ 20 thế giới và thứ 7 khu vực châu Á - Thái Bình Dương về tần suất khách hàng bị ảnh hưởng bởi các hoạt động đe dọa mạng trong nửa đầu năm 2026 (Ảnh: Microsoft).
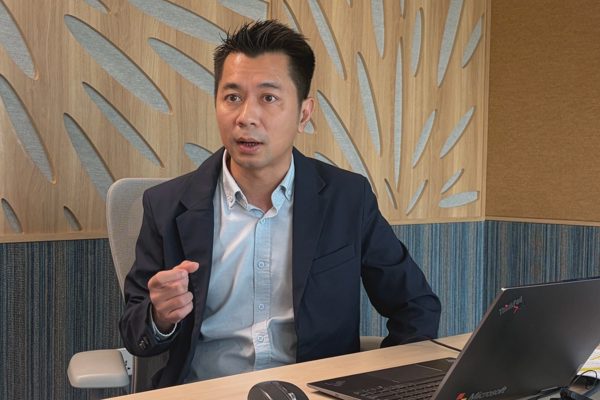
Trình bày về kết quả nghiên cứu, ông Phan Hồng Sơn, Giám đốc Công nghệ (Tech Lead) Microsoft Việt Nam, nhận định Đông Nam Á đang trở thành khu vực được tội phạm mạng chú ý.
Theo ông, nguyên nhân đến từ tốc độ chuyển đổi số nhanh, trong khi hạ tầng công nghệ thông tin tại nhiều nơi chưa thực sự hoàn thiện. Việc mở rộng các dịch vụ trực tuyến cũng đồng nghĩa với sự xuất hiện của nhiều điểm có thể bị khai thác.
Trên phạm vi toàn cầu, các cơ quan chính phủ và dịch vụ công là nhóm chịu tác động lớn nhất, chiếm 27% tổng số hoạt động đe dọa mạng được Microsoft quan sát, tăng từ mức 17% của năm trước.
Đây cũng là nhóm thường xuyên bị nhắm tới trong các chiến dịch tấn công có liên quan đến quốc gia, do nắm giữ lượng lớn dữ liệu nhạy cảm và vận hành nhiều dịch vụ thiết yếu.
' %2F%3E%3C%2Fsvg%3E)
Ông Phan Hồng Sơn, Giám đốc Công nghệ Microsoft Việt Nam, chia sẻ những phát hiện đáng chú ý từ Báo cáo Phòng thủ Kỹ thuật số 2026 (Ảnh: Đoàn Thủy).
Một phát hiện đáng chú ý khác là tốc độ khai thác lỗ hổng bảo mật đang gia tăng nhanh chóng nhờ AI.
Microsoft ghi nhận thời gian trung vị từ khi một lỗ hổng được phát hiện trong thực tế đến khi bị khai thác đã giảm xuống dưới 24 giờ. Trong khi đó, nhiều tổ chức vẫn cần 30-60 ngày để khắc phục các lỗ hổng nghiêm trọng.
Ông Phan Hồng Sơn cho biết, nếu như cả năm 2025 ghi nhận khoảng 40.000 lỗ hổng bảo mật thì chỉ trong 6 tháng đầu năm 2026, con số này đã gần tương đương cả năm trước.
Theo ông, trước đây quá trình phát hiện lỗ hổng, xây dựng công cụ khai thác có thể mất nhiều tuần. Với AI, các bước này được rút ngắn đáng kể, thậm chí một số công đoạn có thể tự động hóa trong vài phút.
Hơn 73% nỗ lực xâm nhập bắt đầu từ con người và danh tính số
Bên cạnh AI, đại diện Microsoft cảnh báo danh tính số đang là một trong những điểm yếu bị khai thác nhiều nhất.
Theo báo cáo, 73,3% nỗ lực xâm nhập ban đầu liên quan đến việc khai thác hành vi người dùng, tài khoản hợp lệ hoặc những hình thức lừa đảo.
Đáng chú ý, phishing (lừa đảo nhằm đánh cắp thông tin) chiếm 23% số vụ được quan sát, tăng mạnh so với mức 7% của năm trước.
Dữ liệu còn cho thấy 30% trường hợp xâm nhập ban đầu liên quan đến hành vi người dùng thực hiện theo yêu cầu của kẻ tấn công, trong khi 20% sử dụng tài khoản hợp lệ.
Trong các vụ xâm nhập sử dụng tài khoản hợp lệ, 52,2% dẫn tới hành vi đánh cắp thêm thông tin xác thực, giúp kẻ gian mở rộng phạm vi tấn công.
' %2F%3E%3C%2Fsvg%3E)
Theo Báo cáo Phòng thủ Kỹ thuật số 2026, 73,3% nỗ lực giành quyền truy cập trái phép ban đầu liên quan đến yếu tố con người, tài khoản hợp lệ hoặc các hình thức lừa đảo (Đồ họa: Đoàn Thủy).
Lý giải xu hướng này, ông Sơn cho rằng việc đánh cắp tài khoản thường dễ dàng hơn nhiều so với tìm cách vượt qua những hệ thống bảo mật kỹ thuật phức tạp.
"Khi đã có danh tính/tài khoản hợp lệ, kẻ tấn công có thể đàng hoàng bước qua cửa chính vào hệ thống mà không cần phá cửa", ông Sơn ví dụ.
Kẻ gian còn có thể sử dụng AI để mô phỏng hành vi thông thường của chủ tài khoản, như đăng nhập vào khung giờ quen thuộc hoặc thực hiện những hoạt động thường ngày, khiến hệ thống khó phát hiện bất thường.
' %2F%3E%3C%2Fsvg%3E)
Trí tuệ nhân tạo (AI) đang giúp tin tặc đẩy nhanh quá trình phát hiện, khai thác lỗ hổng bảo mật và thực hiện các cuộc tấn công mạng (Ảnh minh họa: Getty).
Trước những nguy cơ này, ông Sơn nhấn mạnh doanh nghiệp cần thay đổi tư duy bảo mật, từ cố gắng ngăn chặn mọi cuộc tấn công sang chuẩn bị khả năng ứng phó và phục hồi khi sự cố xảy ra.
Microsoft khuyến nghị các tổ chức ưu tiên bảo vệ danh tính bằng xác thực đa yếu tố (MFA), kiểm soát quyền truy cập, đồng thời quản trị chặt chẽ các hệ thống AI và AI Agent.
Đặc biệt, khi AI Agent ngày càng được trao quyền truy cập dữ liệu và thực hiện công việc thay con người, doanh nghiệp phải kiểm soát quyền hạn để tránh biến các công cụ này thành điểm yếu bảo mật mới.
Ông Sơn cho rằng, doanh nghiệp cần kết hợp sử dụng AI để tăng tốc phòng thủ với việc bảo vệ chính các hệ thống AI đang vận hành, đồng thời thường xuyên kiểm thử và đánh giá an toàn thông tin.