
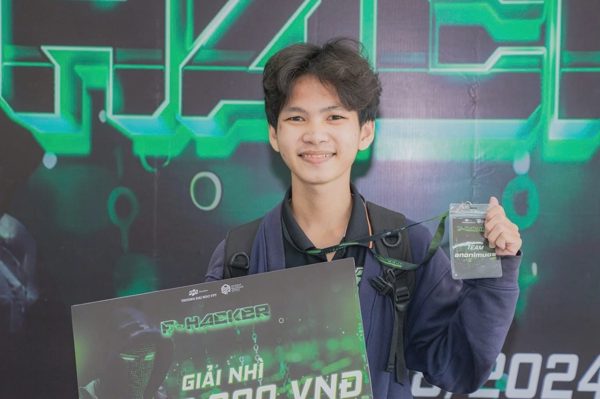
Đó là thành tích đáng chú ý của Nguyễn Chí Khanh (SN 2004, quê Cà Mau), sinh viên năm 4 ngành An toàn thông tin, Trường Đại học FPT, phân hiệu Cần Thơ.
' %2F%3E%3C%2Fsvg%3E)
Nguyễn Chí Khanh, sinh viên năm 4 ngành An toàn thông tin, Trường Đại học FPT (Ảnh: NVCC).
Lần theo mã nguồn, tìm ra điểm yếu của website
Trong quá trình đọc mã nguồn của một tiện ích trên WordPress, Khanh nhận thấy có đoạn lệnh đưa dữ liệu trực tiếp vào câu truy vấn cơ sở dữ liệu mà không qua bước xử lý an toàn cần thiết. Nghi ngờ đây có thể là điểm yếu bảo mật, nam sinh tự dựng môi trường kiểm thử để xác minh.
Kết quả, Khanh phát hiện 1 lỗ hổng SQL Injection. Tiếp tục rà soát mã nguồn theo cách tương tự, Chí Khanh tìm ra thêm 3 lỗ hổng cùng loại.
WordPress là một nền tảng phổ biến giúp cá nhân, doanh nghiệp xây dựng và quản lý website mà không cần tự viết toàn bộ mã lập trình. Nền tảng này có nhiều tiện ích mở rộng, gọi là plugin, để bổ sung các chức năng như đặt lịch, diễn đàn hay quản lý nội dung.
Các phát hiện được báo cáo qua chương trình tìm kiếm lỗi bảo mật của Patchstack, một tổ chức chuyên nghiên cứu bảo mật cho hệ sinh thái WordPress. Sau quá trình xác minh, 3 lỗ hổng được cấp mã định danh quốc tế CVE, cho phép cộng đồng bảo mật tra cứu và tham chiếu thống nhất.
Ba lỗ hổng được ghi nhận trên hai tiện ích của WordPress là WP w3all phpBB và WP BASE Booking. Lỗ hổng trên WP w3all phpBB được công bố ngày 20/8; hai lỗ hổng trên WP BASE Booking được công bố ngày 5/10.
Theo kết quả đánh giá được Khanh cung cấp, lỗ hổng CVE-2026-103352 trên WP BASE Booking đạt 9,3/10 điểm và không yêu cầu kẻ tấn công phải đăng nhập. Mức điểm này theo hệ thống đánh giá mức độ nghiêm trọng của lỗ hổng bảo mật, thuộc nhóm nghiêm trọng.
' %2F%3E%3C%2Fsvg%3E)
Một trong các lỗ hổng được Chí Khanh phát hiện đạt 9,3/10 điểm (Ảnh chụp màn hình).
Hai lỗ hổng còn lại đạt 8,5 điểm, có thể bị khai thác khi người thực hiện có tài khoản ở cấp độ Subscriber - cấp tài khoản có quyền hạn thấp trên WordPress, thường chỉ cho phép đăng nhập và quản lý thông tin cá nhân. Vì vậy, nguy cơ vẫn có thể tồn tại trên những website cho phép người dùng tự đăng ký tài khoản.
Lỗ hổng thứ 4 vừa được xác nhận vào hôm 13/10.
' %2F%3E%3C%2Fsvg%3E)
Chí Khanh mất 1-2 ngày để kiểm tra và xác minh lỗi (Ảnh: NVCC).
Khanh bắt đầu nghiên cứu các tiện ích của WordPress từ khoảng tháng 7 năm nay. Nam sinh chủ động lựa chọn hướng đi này bởi WordPress là nền tảng xây dựng website phổ biến, có nhiều tiện ích mở rộng do các cá nhân và tổ chức phát triển. Phần lớn mã nguồn mà Khanh nghiên cứu sử dụng PHP, ngôn ngữ lập trình mà em tự tin nhất.
Cả ba lỗi Khanh phát hiện đều thuộc dạng mà kết quả truy vấn không hiển thị trực tiếp trên trang web. Vì vậy, nam sinh phải kiểm tra thông qua những dấu hiệu gián tiếp để chứng minh lỗi thực sự tồn tại, thay vì chỉ nhìn vào màn hình website.
Mỗi lỗ hổng mất khoảng 1-2 ngày để Khanh kiểm tra, từ lúc phát hiện dấu hiệu bất thường đến khi xác minh được khả năng khai thác. Phần mất nhiều thời gian nhất là xây dựng các bước tái hiện lỗi rõ ràng để đơn vị tiếp nhận có thể kiểm tra độc lập.
Với nam sinh, đây là dấu mốc có ý nghĩa trong quá trình học tập và nghiên cứu, đồng thời tạo thêm động lực để tiếp tục theo đuổi lĩnh vực an ninh mạng.
CVE là hệ thống mã định danh được sử dụng rộng rãi để gọi tên và tra cứu các lỗ hổng bảo mật đã công bố. Có thể hiểu đơn giản, mỗi mã CVE giống như một mã tham chiếu riêng, giúp nhà phát triển, chuyên gia bảo mật và đơn vị sử dụng phần mềm cùng xác định chính xác vấn đề đang được đề cập.
Sinh viên năm 4 đã đi làm trong lĩnh vực an ninh mạng
Bên cạnh ba lỗ hổng được ghi nhận bằng mã CVE, nam sinh từng đạt top 2 cuộc thi F-Hacker năm 2023 và 2024, nhận danh hiệu Sinh viên xuất sắc ở nhiều học kỳ của trường.
Dù chưa tốt nghiệp đại học, Khanh đã có khoảng một năm làm công việc kiểm thử xâm nhập cho doanh nghiệp với mức thu nhập dư dả cho học tập và sinh hoạt. Đây là công việc chuyên gia bảo mật chủ động kiểm tra hệ thống trong phạm vi được cho phép, mô phỏng cách kẻ tấn công có thể tìm và khai thác điểm yếu để giúp đơn vị quản lý nhận diện, khắc phục rủi ro.
Khanh cho biết muốn tiếp tục theo đuổi công việc kiểm thử xâm nhập và nghiên cứu bảo mật. Em dự định duy trì việc tìm kiếm, báo cáo lỗ hổng thông qua các chương trình chuyên môn song song với quá trình học tập và làm việc.
' %2F%3E%3C%2Fsvg%3E)
Dù chưa tốt nghiệp đại học, chàng trai Cà Mau đã có khoảng một năm làm công việc kiểm thử xâm nhập (Ảnh: NVCC).
Đánh giá cao những lỗ hổng do Nguyễn Chí Khanh phát hiện ra, ông Nguyễn Minh Triết, giảng viên An toàn thông tin tại Trường Đại học FPT, phân hiệu Cần Thơ, nhận định nam sinh nổi bật ở khả năng thực hành, sự tò mò và tinh thần tìm tòi các điểm yếu bảo mật.
Theo giảng viên, nếu chỉ xét điểm số trên lớp, Khanh không phải sinh viên nổi bật nhất. Tuy nhiên, em có năng lực thực hành tốt và khả năng thực hiện những công việc mà không phải sinh viên nào cũng làm được.
Ông Triết cho rằng việc tiếp cận môi trường thực tế, đặc biệt trong giai đoạn thực tập, góp phần giúp Khanh phát triển theo hướng chuyên môn mà bản thân yêu thích.