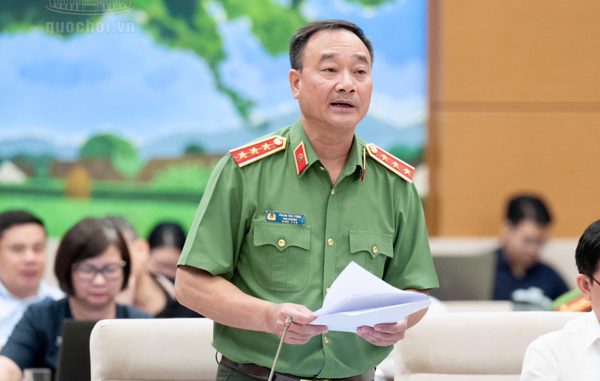
Thứ trưởng Bộ Công an: Hơn 1,7 triệu bản ghi dữ liệu cá nhân bị rao bán trong năm 2025
Nguồn ảnh: Tiền Phong
Thượng tướng Phạm Thế Tùng - Thứ trưởng Bộ Công an, nhấn mạnh thông tin này tại phiên họp của Ủy ban Thường vụ Quốc hội cho ý kiến về dự án Luật An ninh dữ liệu, chiều 23/9. Cơ hội học ngành An ninh mạng với học bổng miễn 100% học phí Những điểm mới của Luật An ninh mạng có hiệu lực từ 1/7 Thành lập...
552.000 cuộc tấn công mạng
Trình bày Tờ trình dự án luật, Thượng tướng Phạm Thế Tùng - Thứ trưởng Bộ Công an, cho biết, việc xây dựng Luật An ninh dữ liệu nhằm thể chế hoá các chủ trương của Đảng về bảo vệ Tổ quốc trên không gian mạng và phát triển kinh tế số.
Về cơ sở thực tiễn, Thượng tướng Phạm Thế Tùng cho biết, quy mô dữ liệu tại Việt Nam gia tăng nhanh trong khi việc bảo vệ còn phân tán, thiếu tiêu chuẩn thống nhất. Năm 2025 ghi nhận khoảng 552.000 cuộc tấn công mạng, 5.230 cơ quan, doanh nghiệp bị tổn hại; phát hiện khoảng 300 vụ rao bán dữ liệu cá nhân trái phép với hơn 1,7 triệu bản ghi, trong đó có vụ chiếm đoạt, rao bán hơn 160 triệu bản ghi thông tin khách hàng của một tổ chức tín dụng.
Thượng tướng Phạm Thế Tùng - Thứ trưởng Bộ Công an. (Ảnh: QH)
Theo Thứ trưởng Bộ Công an, dự thảo luật đề cập 6 chính sách, gồm: Hoàn thiện thể chế quản lý tài nguyên dữ liệu, xác lập chủ quyền dữ liệu quốc gia; Bảo đảm an ninh dữ liệu theo cấp độ rủi ro, xuyên suốt vòng đời dữ liệu; Bảo đảm an ninh trong lưu trữ và chuyển giao dữ liệu xuyên biên giới.
Cùng với đó là các chính sách: Bảo đảm an ninh dữ liệu trong nghiên cứu, phát triển, ứng dụng trí tuệ nhân tạo và công nghệ mới; Bảo đảm an ninh dữ liệu trong phát triển kinh tế dữ liệu, đổi mới sáng tạo, tự chủ công nghệ; Đa dạng hóa nguồn lực tài chính, phát triển nhân lực và thúc đẩy hợp tác quốc tế về an ninh dữ liệu.
Thẩm tra dự án luật, Thường trực Uỷ ban Quốc phòng, An ninh và Đối ngoại ghi nhận dự thảo luật đã đặt ra yêu cầu bảo mật dài hạn trước điện toán lượng tử và bảo đảm an ninh dữ liệu huấn luyện trí tuệ nhân tạo AI.
Tuy nhiên, có ý kiến đề nghị điều chỉnh lộ trình chuyển đổi mật mã kháng lượng tử theo hướng quy định khung chính sách định hướng, ưu tiên kiểm kê, chuyển đổi trước đối với mật mã bất đối xứng; mở rộng phạm vi áp dụng lộ trình cho các chủ quản dữ liệu ngoài khu vực nhà nước.
Phát triển mật mã an ninh
Nhấn mạnh muốn quản lý đất nước thì phải có dữ liệu, và muốn quản lý dữ liệu thì phải quản lý bằng an ninh, Chủ tịch Quốc hội Trần Thanh Mẫn đánh giá, việc trung tâm quản trị an ninh dữ liệu quốc gia trực thuộc Bộ Công an là rất đúng, có chức năng giám sát thời gian thực hợp lý. Tuy nhiên Chủ tịch Quốc hội cho rằng, phải có cơ chế kiểm soát quyền lực và bảo vệ dữ liệu, thương mại, bí mật kinh doanh khi giám sát.
Chủ tịch Quốc hội Trần Thanh Mẫn phát biểu. (Ảnh: QH)
Về lộ trình mật mã kháng lượng tử đến năm 2035, Chủ tịch Quốc hội lưu ý, việc giải thích từ ngữ cần dễ hiểu. Đây là điểm có tầm nhìn dài hạn rất tốt, nhưng cần có danh mục hệ thống bắt buộc chuyển đổi rõ ràng theo từng giai đoạn.
Chủ nhiệm Uỷ ban Khoa học, Công nghệ và Môi trường (KHCN&MT) Nguyễn Thanh Hải cho rằng, đề xuất xây dựng, nghiên cứu và phát triển mật mã an ninh hoàn toàn có căn cứ pháp lý rõ ràng.
Bà Hải đánh giá cao sự chủ động và kết quả nghiên cứu của Bộ Công an trong thời gian qua. Đây là công nghệ lõi, tự chủ được trong nước, không phụ thuộc vào nguồn cung bên ngoài và tiêu chuẩn nước ngoài.
"Việc Bộ Công an thí điểm xây dựng mật mã an ninh, bảo vệ toàn bộ dữ liệu của mình không đơn thuần là giải pháp kỹ thuật, mà là bước đi tiên phong, mang tính đột phá, thể hiện tư duy an ninh chủ động, khẳng định bản lĩnh tự chủ công nghệ", bà Hải nhấn mạnh.
Năm 2025, Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng, khiến 5.230 cơ quan và doanh nghiệp bị tổn hại, theo nội dung được trình tại Quốc hội.
Cùng thời gian, cơ quan chức năng phát hiện khoảng 300 vụ rao bán dữ liệu cá nhân trái phép, với tổng cộng hơn 1,7 triệu bản ghi bị đưa lên thị trường.
Đáng chú ý, một vụ việc liên quan đến việc chiếm đoạt và rao bán hơn 160 triệu bản ghi thông tin khách hàng của một tổ chức tín dụng.
Các con số trên được Thượng tướng Phạm Thế Tùng, Thứ trưởng Bộ Công an, nêu khi trình bày Tờ trình dự án Luật An ninh dữ liệu.
Theo ông, quy mô dữ liệu tại Việt Nam đang tăng nhanh, nhưng hoạt động bảo vệ vẫn phân tán, thiếu những tiêu chuẩn thống nhất giữa các cơ quan, tổ chức.
Việc xây dựng luật nhằm thể chế hóa chủ trương của Đảng về bảo vệ Tổ quốc trên không gian mạng, đồng thời tạo nền tảng phát triển kinh tế số.
Dự thảo luật đề cập sáu nhóm chính sách, trước hết là hoàn thiện thể chế quản lý tài nguyên dữ liệu và xác lập chủ quyền dữ liệu quốc gia.
Một trọng tâm khác là bảo đảm an ninh dữ liệu theo cấp độ rủi ro, xuyên suốt toàn bộ vòng đời, từ khâu tạo lập đến lưu trữ, sử dụng.
Dự thảo cũng đặt yêu cầu bảo đảm an ninh trong hoạt động lưu trữ và chuyển giao dữ liệu xuyên biên giới, lĩnh vực ngày càng có ý nghĩa thiết thực.
Các chính sách còn lại tập trung vào an ninh dữ liệu trong nghiên cứu, phát triển, ứng dụng trí tuệ nhân tạo và những công nghệ mới.
Dự luật đồng thời hướng tới phát triển kinh tế dữ liệu, thúc đẩy đổi mới sáng tạo, nâng cao năng lực tự chủ công nghệ, đa dạng hóa nguồn lực tài chính.
Việc phát triển nhân lực chuyên môn và tăng cường hợp tác quốc tế về an ninh dữ liệu cũng được xác định là nhiệm vụ cần triển khai đồng bộ.
Thẩm tra dự án luật, Thường trực Ủy ban Quốc phòng, An ninh và Đối ngoại ghi nhận dự thảo đã tính đến yêu cầu bảo mật dài hạn trước điện toán lượng tử.
Cơ quan thẩm tra cũng đánh giá việc bảo đảm an ninh cho dữ liệu dùng huấn luyện trí tuệ nhân tạo là nội dung đáng chú ý trong bối cảnh công nghệ phát triển nhanh.
Tuy vậy, một số ý kiến đề nghị điều chỉnh lộ trình chuyển đổi sang mật mã kháng lượng tử theo hướng quy định khung chính sách rõ định hướng.
Theo đề xuất này, việc kiểm kê và chuyển đổi cần được ưu tiên trước đối với mật mã bất đối xứng, vốn giữ vai trò quan trọng trong nhiều hệ thống bảo mật.
Phạm vi áp dụng lộ trình cũng được đề nghị mở rộng, không chỉ giới hạn trong khu vực nhà nước mà bao gồm các chủ quản dữ liệu liên quan.
Những góp ý này nhằm giúp quá trình chuyển đổi có thứ tự ưu tiên, bảo đảm khả thi, đồng thời đáp ứng yêu cầu bảo vệ dữ liệu trong tương lai.
Phát biểu về dự án luật, Chủ tịch Quốc hội Trần Thanh Mẫn cho rằng muốn quản lý đất nước phải có dữ liệu, còn quản lý dữ liệu phải gắn với an ninh.
Ông đánh giá việc thành lập trung tâm quản trị an ninh dữ liệu quốc gia trực thuộc Bộ Công an là phù hợp, trong đó chức năng giám sát thời gian thực có cơ sở.
Tuy nhiên, Chủ tịch Quốc hội nhấn mạnh cần thiết lập cơ chế kiểm soát quyền lực, đồng thời bảo vệ dữ liệu, thông tin thương mại và bí mật kinh doanh.
Về lộ trình phát triển mật mã kháng lượng tử đến năm 2035, Chủ tịch Quốc hội lưu ý các khái niệm, nội dung giải thích trong luật cần được trình bày dễ hiểu.
Ông đánh giá đây là định hướng có tầm nhìn dài hạn, nhưng đề nghị xác định rõ danh mục hệ thống bắt buộc chuyển đổi theo từng giai đoạn.
Chủ nhiệm Ủy ban Khoa học, Công nghệ và Môi trường Nguyễn Thanh Hải khẳng định việc xây dựng, nghiên cứu, phát triển mật mã an ninh có căn cứ pháp lý rõ ràng.
Bà Nguyễn Thanh Hải đánh giá cao sự chủ động cùng những kết quả nghiên cứu của Bộ Công an trong thời gian qua, nhất là với công nghệ bảo vệ dữ liệu.
Theo bà, mật mã an ninh là công nghệ lõi, có thể tự chủ trong nước, qua đó giảm phụ thuộc vào nguồn cung bên ngoài và các tiêu chuẩn nước ngoài.
Bà cho rằng việc Bộ Công an thí điểm xây dựng mật mã an ninh để bảo vệ toàn bộ dữ liệu của mình thể hiện tư duy chủ động, năng lực tự chủ công nghệ.
Những nội dung trên được Tiền Phong thông tin trong bài viết về dự án Luật An ninh dữ liệu, giữa lúc nguy cơ lộ lọt và mua bán dữ liệu ngày càng đáng lưu ý.