
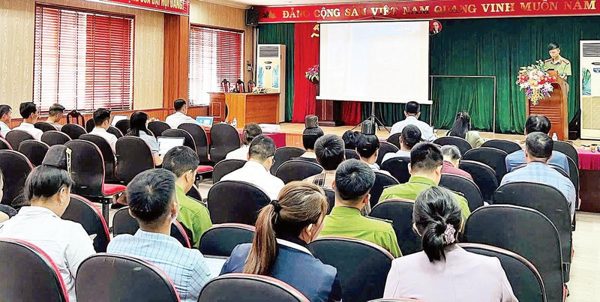
Quá trình sắp xếp, tổ chức lại chính quyền địa phương hai cấp tại Sơn La đặt ra yêu cầu cao về tích hợp, quản lý, vận hành các hệ thống thông tin và cơ sở dữ liệu giữa các ngành và cơ sở. Trong khi đó, nhân lực công nghệ thông tin, hạ tầng kỹ thuật và giải pháp bảo mật ở một số nơi còn hạn chế, tiềm ẩn nguy cơ mất an toàn thông tin, lộ lọt bí mật Nhà nước và gián đoạn hoạt động của cơ quan công quyền.
Trước yêu cầu đó, Ủy ban nhân dân tỉnh ban hành Quyết định số 856/QĐ-UBND về kế hoạch kiểm tra, đánh giá an toàn thông tin theo cấp độ năm 2026; thành lập đoàn kiểm tra liên ngành tiến hành rà soát tại 90 cơ quan, đơn vị, địa phương, gồm: 4 sở, 19 bệnh viện và 67 ủy ban nhân dân xã, phường. Qua kiểm tra 90 cơ quan, đơn vị, bên cạnh kết quả 100% hệ thống được phê duyệt cấp độ an toàn, nhiều lỗ hổng bảo mật và bất cập hạ tầng cũng được phát hiện. Nếu trước đợt kiểm tra, tỷ lệ hệ thống thông tin được phê duyệt cấp độ an toàn mới đạt 37%, đến nay Sơn La đã hoàn thành phê duyệt cấp độ an toàn cho 100% hệ thống thông tin đang vận hành, vượt chỉ tiêu Trung ương giao.
Ông Phạm Quốc Chinh, Phó Giám đốc Sở Khoa học và Công nghệ tỉnh Sơn La cho biết: Sở thường xuyên đôn đốc các cơ quan, đơn vị kiểm tra, giám sát, bảo đảm an toàn, an ninh mạng cho các hệ thống phục vụ chính quyền điện tử. Hệ thống giám sát an ninh mạng được duy trì 24/7; nền tảng quản lý an toàn hệ thống thông tin theo cấp độ đã được triển khai, cấp tài khoản riêng cho từng cơ quan, phục vụ quản lý và bảo vệ dữ liệu.
Cùng với hoàn thiện hồ sơ quản lý, các giải pháp kỹ thuật cũng được Sơn La chú trọng. Qua kiểm tra xác suất 768 máy tính và 257 thiết bị mạng, đoàn kiểm tra ghi nhận 91,4% số máy tính đã tích hợp giải pháp phòng, chống mã độc quản trị tập trung của tỉnh; 100% máy tính được kích hoạt tường lửa của hệ điều hành. Các đơn vị cũng từng bước xây dựng kế hoạch ứng cứu, khắc phục sự cố và cử cán bộ tham gia đội ứng cứu sự cố an toàn thông tin mạng của tỉnh.
Đại tá Vì Quyền Chứ, Phó Giám đốc Công an tỉnh Sơn La cho biết: Sau kiểm tra, cả 90/90 đơn vị được kiểm tra đã ban hành kế hoạch khắc phục những vấn đề tồn tại, hạn chế. Lực lượng công an tiếp tục phối hợp các cơ quan liên quan tăng cường cảnh báo sớm, hướng dẫn và chấn chỉnh việc thực hiện các quy định về an ninh mạng.
Bên cạnh kết quả đạt được, đợt kiểm tra cũng chỉ ra những hạn chế đáng lưu ý trong quản trị hệ thống, bảo vệ tài khoản và duy trì hạ tầng kỹ thuật. Trong quản trị trang thông tin điện tử, 77,78% đơn vị chưa cung cấp đầy đủ thông tin bắt buộc theo quy định tại Nghị định số 147/2024/NĐ-CP; 72,22% đơn vị chưa có quy chế quản lý tài khoản quản trị đầy đủ. Tình trạng sử dụng chung tài khoản, không đổi mật khẩu định kỳ, chưa thu hồi tài khoản của cán bộ chuyển công tác hoặc nghỉ hưu vẫn xảy ra. Kết quả rà quét chuyên sâu phát hiện hơn 4.000 lỗ hổng bảo mật trên 20,64% thiết bị được rà soát. Toàn tỉnh còn 18,88% máy tính sử dụng hệ điều hành không bản quyền, 8,59% máy tính chưa cài phần mềm diệt mã độc và 2,6% máy tính sử dụng Windows 7, Windows 8 đã hết thời hạn hỗ trợ... Đáng chú ý, 45,31% máy tính còn lưu mật khẩu tài khoản công vụ trên trình duyệt web, trong đó có tài khoản phục vụ các hệ thống quản lý văn bản, đất đai, cán bộ, công chức và thư điện tử, tiềm ẩn nguy cơ bị chiếm đoạt khi thiết bị bị xâm nhập.
Qua kiểm tra ở cấp xã cho thấy, việc bố trí đầu mối tham mưu về an ninh mạng chưa thống nhất; cán bộ phụ trách còn thiếu về số lượng, hạn chế về kỹ năng chuyên môn, phần lớn làm việc kiêm nhiệm. Hạ tầng máy tính tại một số nơi đã cũ, khó đáp ứng yêu cầu triển khai các giải pháp bảo mật nâng cao. Những hạn chế này cho thấy, hoàn thành thủ tục phê duyệt cấp độ mới là một bước trong quy trình bảo đảm an toàn thông tin; hiệu quả bảo vệ thực chất còn phụ thuộc vào việc khắc phục lỗ hổng, duy trì các biện pháp kỹ thuật và tuân thủ quy trình quản trị hằng ngày.
Phó Chủ tịch Ủy ban nhân dân phường Chiềng An Phạm Văn Thanh cho biết: Phường sẽ tiếp tục tăng cường tuyên truyền, cảnh báo người dân về các thủ đoạn lừa đảo công nghệ cao, giả mạo thư điện tử của cơ quan nhà nước, trang thông tin dịch vụ công; tổ chức tập huấn cho cán bộ, công chức, viên chức về nguy cơ rò rỉ bí mật Nhà nước, mã độc, lỗ hổng bảo mật và kỹ năng xử lý sự cố cơ bản.
Việc tỉnh Sơn La tăng cường các giải pháp bảo đảm an toàn thông tin không chỉ là yêu cầu kỹ thuật mà còn là trách nhiệm quản lý thường xuyên của từng cơ quan, đơn vị. Đáng chú ý hơn, tỉnh đang tập trung duy trì kỷ luật, kỷ cương trong quản trị hệ thống, xử lý kịp thời các lỗ hổng và nâng cao năng lực ứng phó sự cố góp phần bảo vệ dữ liệu số, bảo đảm hoạt động thông suốt của chính quyền và phục vụ tiến trình chuyển đổi số tại Sơn La hiệu quả, thiết thực hơn.
Bài và ảnh: QUỐC TUẤN